Lavoro: dal Garante Privacy nuove tutele per la email dei dipendenti. Varato un Documento di indirizzo sulla conservazione dei metadati

Tratto da www.garanteprivacy.it – Newsletter del 06/02/2024

I datori di lavoro pubblici e privati che per la gestione della posta elettronica utilizzano programmi forniti anche in modalità cloud da oggi hanno a disposizione nuove indicazioni utili a prevenire trattamenti di dati in contrasto con la disciplina sulla protezione dei dati e le norme che tutelano la libertà e la dignità dei lavoratori.

Il Garante per la protezione dei dati personali ha infatti adottato un documento di indirizzo denominato “Programmi e servizi informatici di gestione della posta elettronica nel contesto lavorativo e trattamento dei metadati” rivolto ai datori di lavoro pubblici e privati.

Il documento nasce a seguito di accertamenti effettuati dall’Autorità dai quali è emerso che alcuni programmi e servizi informatici per la gestione della posta elettronica, commercializzati da fornitori anche in modalità cloud, sono configurati in modo da raccogliere e conservare – per impostazione predefinita, in modo preventivo e generalizzato – i metadati relativi all’utilizzo degli account di posta elettronica dei dipendenti (ad esempio, giorno, ora, mittente, destinatario, oggetto e dimensione dell’email). In alcuni casi è emerso anche che i sistemi non consentono ai datori di lavoro di disabilitare la raccolta sistematica dei dati e ridurre il periodo di conservazione.

Con il documento odierno il Garante chiede quindi ai datori di lavoro di verificare che i programmi e i servizi informatici di gestione della posta elettronica in uso ai dipendenti (specialmente in caso di prodotti di mercato forniti in cloud o as-a-service) consentano di modificare le impostazioni di base, impedendo la raccolta dei metadati o limitando il loro periodo di conservazione ad un massimo di 7 giorni, estensibili, in presenza di comprovate esigenze, di ulteriori 48 ore. Periodo considerato congruo, sotto il profilo prettamente tecnico, per assicurare il regolare funzionamento della posta elettronica in uso al lavoratore.

I datori di lavoro che per esigenze organizzative e produttive o di tutela del patrimonio anche informativo del titolare (in particolare, ad esempio, per specifiche esigenze di sicurezza dei sistemi) avessero necessità di trattare i metadati per un periodo di tempo più esteso, dovranno espletare le procedure di garanzia previste dallo Statuto dei lavoratori (accordo sindacale o autorizzazione dell’ispettorato del lavoro). L’estensione del periodo di conservazione oltre l’arco temporale fissato dal Garante può infatti comportare un indiretto controllo a distanza dell’attività del lavoratore.

6 Febbraio 2024

AppGuard: un agent che protegge il sistema operativo


AppGuard protegge il sistema operativo mediante l’applicazione di una policy a livello del kernel. E’ utile sia alle grandi sia alle piccole aziende.

La soluzione previene qualsiasi violazione bloccando l’esecuzione di processi inappropriati da parte delle applicazioni, pur consentendo di continuare a svolgere le normali azioni quotidiane.

Con AppGuard un agente si affianca all’antivirus dell’endpoint e controlla i programmi che vanno in esecuzione. Se l’eseguibile anzichè scrivere dati nell’area utente (user space) scrive nell’area di sistema (system space), e non è un componente di sistema, la soluzione lo blocca.

L’agent leggero di AppGuard (meno di 10MB) si posiziona a livello del kernel e blocca le azioni che ritenga non lecite come code injection o registry override a livello di processo.

Vengono così bloccati gli attacchi più avanzati, malware, ransomware, application exploitation, remote execution e altri attacchi sofisticati, arrestando i processi dannosi prima che prendano avvio.

Per ulteriori informazioni: dircom@argonavis.it

11 Gennaio 2024

Backup Cloud-to-Cloud


Con l’aumento dei malware, compresi gli attacchi ransomware e i data breach, è fondamentale per le aziende proteggere anche i dati in cloud.

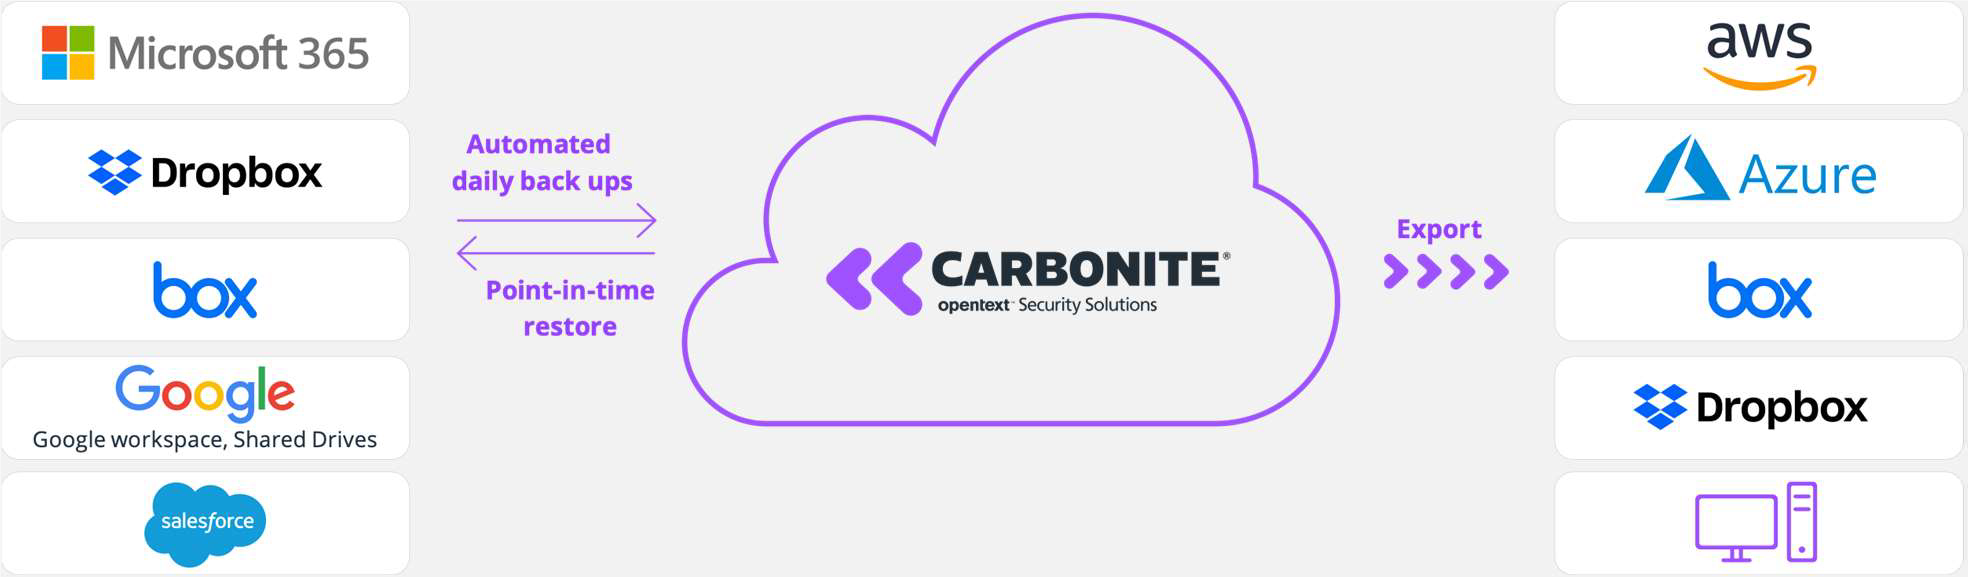
Carbonite è una soluzione per il backup cloud-to-cloud e può essere utilizzata per mail, dati e file presenti in Microsoft 365, Google Workspace, Salesforce, Drop, Dropbox e prodotti correlati.

La soluzione è utile per recuperare subito mail, dati o file in cloud, persi o cancellati volontariamente o per errore.

Carbonite si collega alle varie applicazioni in cloud e fa il backup automatico giornaliero dei dati in cloud. I suoi Data Center si trovano in Europa, pertanto, i dati sono protetti dal GDPR (Regolamento n. 679/2016).

I backup sono senza limiti di storage e senza limiti di retention (spazio e tempo di conservazione illimitati).

Per ulteriori informazioni: dircom@argonavis.it

La direttiva NIS2, l’Unione Europea e le organizzazioni italiane: a che punto siamo?


Tratto da www.lineaedp.it – 05/12/2023

Autore: Redazione LineaEDP


Gli Stati membri dell’UE devono recepire la direttiva NIS2 entro il 17 ottobre 2024 e le misure inizieranno a entrare in vigore il 18 ottobre 2024: uno sguardo a un futuro ormai prossimo


Considerando l’aumento delle minacce informatiche come phishing, software dannosi e attacchi DoS, i governi di tutto il mondo hanno creato normative sulla sicurezza informatica. Nell’agosto 2016 l’UE ha introdotto la direttiva NIS, un regolamento volto a migliorare la capacità degli Stati membri di gestire gli attacchi informatici, oggi superata dalla direttiva NIS2. Dove stiamo andando, quali sfide devono affrontare le organizzazioni italiane e come possono essere aiutate? Una risposta arriva da Sangfor Technologies.

La direttiva NIS originale ha incontrato numerosi ostacoli nel suo obiettivo di migliorare gli standard di sicurezza informatica delle nazioni dell’UE. La recente digitalizzazione ha alimentato la crescita delle minacce informatiche, pertanto, per affrontare meglio tali attacchi e garantire una cybersicurezza uniforme in tutti gli Stati dell’UE, è emersa la richiesta di migliorare la direttiva NIS.

NIS2 è l’acronimo di Network and Information Security 2 Directive, ufficialmente nota come Direttiva (UE) 2022/2555. La Commissione Europea ha proposto che la NIS2 si basi sulla direttiva NIS originaria, o direttiva (UE) 2016/1148, correggendone le carenze. La direttiva NIS2 mira a migliorare la sicurezza informatica nell’UE e prepara le organizzazioni a essere pronte per qualsiasi potenziale minaccia informatica.

Gli Stati membri dell’UE devono recepire la direttiva NIS2 entro il 17 ottobre 2024 e le misure inizieranno a entrare in vigore il 18 ottobre 2024.

Cosa c’è di nuovo nella direttiva NIS2?

Per preparare meglio gli Stati dell’UE contro le minacce informatiche, la direttiva NIS2 ha incluso requisiti organizzativi più severi, estesi in quattro aree: la gestione del rischio, la responsabilità aziendale, gli obblighi di rendicontazione e la continuità aziendale.

La direttiva NIS contemplava 7 settori considerati infrastrutture critiche, ma la nuova direttiva ne include altri 8, per un totale di 15. NIS2 divide i settori in due entità: Essential Entity (EE) e Important Entity (IE).

Oltre ai requisiti severi, NIS2 richiede che le organizzazioni dispongano di misure minime di sicurezza informatica. Ciò include l’esecuzione di risk assesment, l’esecuzione di backup, la formazione per la sicurezza informatica, l’utilizzo dell’autenticazione a più fattori, l’utilizzo della crittografia e dell’encryption.

Per promuovere sanzioni coerenti in tutti gli Stati membri dell’UE, la NIS2 ha introdotto nuove norme uniformi. Le organizzazioni dell’UE che non rispettano la direttiva NIS2 possono essere soggette a tre tipi di sanzioni che includono rimedi non monetari, sanzioni amministrative e sanzioni penali.

Le entità essenziali (Essential Entities – EE) possono incorrere in sanzioni amministrative fino a 10 milioni di euro o al 2% del loro fatturato annuo globale, a seconda di quale sia il valore più alto. Le entità importanti (Important Entities – IE) possono incorrere in una multa fino a 7 milioni di euro o all’1,4% delle loro entrate annuali, a seconda di quale sia il valore più alto.

A chi si applica la NIS2?

NIS2 classifica 8 categorie come Entità Essenziali. Si tratta di Energia, Trasporti, Finanza, Pubblica Amministrazione, Sanità, Spazio, Approvvigionamento idrico e Infrastrutture digitali. NIS2 è applicabile alle organizzazioni di questi settori con oltre 250 dipendenti, un fatturato annuo di almeno 50 milioni di euro o uno stato patrimoniale di almeno 43 milioni di euro.

Sette settori rientrano tra gli Enti Importanti. Sono i servizi postali, la gestione dei rifiuti, i prodotti chimici, la ricerca, gli alimenti, la produzione e i fornitori digitali. La NIS2 si applica alle imprese di questi settori con un numero di dipendenti compreso tra 50 e 250 e un fatturato annuo non superiore a 50 milioni di euro o uno stato patrimoniale non superiore a 43 milioni di euro.

Come l’Italia prevede di implementare la NIS2: un breve studio

L’Italia punta a raggiungere l’autonomia strategica nazionale ed europea puntando sul dominio digitale. Il Paese ha lanciato la National Cybersecurity Strategy (NCS), che mira ad attuare 82 misure entro il 2026, attraverso tre obiettivi chiave: protezione, risposta, sviluppo.

Il quadro del National Cyber Crisis Management è suddiviso in tre livelli: politico, operativo e tecnico. Ciascuno di questi livelli ha un organo di governo che è responsabile della supervisione dei problemi e dell’implementazione. Ad esempio, a livello tecnico, CSIRT Italia è responsabile delle crisi rilevanti. Il paese seguirà un approccio graduale alle misure di gestione del rischio e agli obblighi di segnalazione.

Sangfor può aiutare le organizzazioni con la conformità NIS2

Sangfor Technologies è leader nelle soluzioni di sicurezza informatica e infrastruttura cloud con oltre 23 anni di esperienza. Sangfor supporta le organizzazioni nell’adesione alla direttiva NIS2 offrendo una suite completa di soluzioni di sicurezza che includono: · Network Secure: un firewall di nuova generazione progettato per salvaguardare le reti. · Endpoint Secure: una piattaforma di protezione degli endpoint che garantisce la sicurezza dei dispositivi. · Internet Access Gateway: un gateway web sicuro per un accesso sicuro a Internet. · Cyber Command: una soluzione di Network Detection and Response (NDR) focalizzata sul rile-vamento delle minacce di rete avanzate sotto forma di comportamenti anomali.

· Access Secure: una soluzione SASE (Secure Access Service Edge) per l’accesso remoto sicuro alle risorse di rete e cloud.

· Servizi Cyber Guardian: una gamma di servizi, tra cui Managed Detection and Response (MDR), Incident Response e Security Risk Assessment, per una maggiore sicurezza.

L’integrazione di questi prodotti nel framework XDDR (eXtended Detection, Defense, and Response) fornisce un solido ecosistema di sicurezza. Questa integrazione è in linea con i requisiti della direttiva NIS2 per una gestione completa del rischio. Essa aiuta le organizzazioni a ottenere informazioni in tempo reale su potenziali rischi come vulnerabilità, errori di configurazione e password deboli, che sono obiettivi primari per le minacce informatiche.

Utilizzando l’intelligenza artificiale (IA) e l’apprendimento automatico (Machine Learning), le soluzioni Sangfor offrono un rilevamento preciso e rapido delle minacce. La natura interconnessa di questi prodotti consente una risposta automatizzata e coordinata, riducendo significativamente l’impatto degli incidenti di sicurezza e supportando l’enfasi posta dalla direttiva NIS2 sulle strategie di sicurezza proattive e reattive.

Le tecnologie di Sangfor migliorano anche il rilevamento delle minacce correlando i dati tra diversi livelli di sicurezza, fornendo un contesto dettagliato per gli eventi della rete. Questa funzione è anche fondamentale per adempiere agli obblighi di comunicazione completi della direttiva NIS2, mentre gli strumenti di segnalazione integrati di Sangfor aiutano a generare i report necessari per la conformità normativa.

Per la continuità operativa, Sangfor incorpora funzionalità di ripristino all’interno delle proprie soluzioni. Ad esempio, Endpoint Secure include funzionalità di ripristino ransomware, che consentono il ripristino dei dati in caso di attacco. Inoltre, il servizio Cyber Guardian Incident Response (IR) offre assistenza esperta per una risposta tempestiva agli incidenti di sicurezza, per aiutare le aziende a tornare alle operazioni in totale sicurezza.

Per ulteriori informazioni sulle soluzioni di Sangfor Technologies: dircom@argonavis.it

11 Dicembre 2023

D. Lgs. n.24/2023: obbligo di istituire un canale interno di segnalazione di un illecito nell’ambito del contesto lavorativo (whistleblowing)


Argonavis può oggi supportare le aziende e gli enti, pubblici e privati, che devono adempiere agli obblighi del Decreto Legislativo Italiano di attuazione n.24 del 10 marzo 2023 relativi al whistleblowing. Il decreto è entrato in vigore il 30 marzo 2023 e le disposizioni ivi previste sono efficaci dal 15 luglio 2023. 

Solo per i soggetti del settore privato che hanno impiegato, nell’ultimo anno, una media di lavoratori subordinati, con contratti di lavoro a tempo indeterminato o determinato, fino a 249, l’obbligo di istituire un canale interno di segnalazione decorre dal 17 dicembre 2023.

La protezione dei segnalanti operanti nel settore privato, prevista dal D.lgs. n. 24/2023, impone l’obbligo di predisporre canali di segnalazione a carico di quegli enti del medesimo settore che soddisfano almeno una delle seguenti condizioni*:

  • hanno impiegato, nell’ultimo anno, la media di almeno cinquanta lavoratori subordinati, con contratti di lavoro a tempo indeterminato o determinato;
  • si occupano di alcuni specifici settori (servizi, prodotti e mercati finanziari e prevenzione del riciclaggio o del finanziamento del terrorismo, sicurezza dei trasporti e tutela dell’ambiente), anche se nell’ultimo anno non hanno raggiunto la media di almeno cinquanta lavoratori subordinati con contratti di lavoro a tempo indeterminato o determinato;
  • adottano i modelli di organizzazione e gestione di cui al decreto legislativo 231/2001, anche se nell’ultimo anno non hanno raggiunto la media di almeno cinquanta lavoratori subordinati con contratti di lavoro a tempo indeterminato o determinato. 

L’obbligo di predisporre i canali di segnalazione interna grava altresì sui seguenti soggetti del settore pubblico:

  • le amministrazioni pubbliche di cui all’articolo 1, comma 2, del decreto legislativo 30 marzo 2001, n. 165
  • le autorità amministrative indipendenti di garanzia, vigilanza o regolazione
  • gli enti pubblici economici, gli organismi di diritto pubblico di cui all’articolo 3, comma 1, lettera d), del decreto legislativo 18 aprile 2016, n. 50
  • i concessionari di pubblico servizio, le società a controllo pubblico e le società in house, così come definite, rispettivamente, dall’articolo 2, comma 1, lettere m) e o), del decreto legislativo 19 agosto 2016, n. 175, anche se quotate.

Le violazioni possono essere comportamenti, atti od omissioni che ledono l’interesse pubblico o l’integrità dell’amministrazione pubblica o dell’ente privato e che consistono in:

  • illeciti amministrativi, contabili, civili o penali; 
  • condotte illecite rilevanti ai sensi del decreto legislativo 231/2001, o violazioni dei modelli di organizzazione e gestione ivi previsti;
  • illeciti che rientrano nell’ambito di applicazione degli atti dell’Unione europea o nazionali relativi ai seguenti settori: appalti pubblici; servizi, prodotti e mercati finanziari e prevenzione del riciclaggio e del finanziamento del terrorismo; sicurezza e conformità dei prodotti; sicurezza dei trasporti; tutela dell’ambiente; radioprotezione e sicurezza nucleare; sicurezza degli alimenti e dei mangimi e salute e benessere degli animali; salute pubblica; protezione dei consumatori; tutela della vita privata e protezione dei dati personali e sicurezza delle reti e dei sistemi informativi;
  • atti od omissioni che ledono gli interessi finanziari dell’Unione; 
  • atti od omissioni riguardanti il mercato interno; 
  • atti o comportamenti che vanificano l’oggetto o la finalità delle disposizioni di cui agli atti dell’Unione.

L’ANAC, l’Autorità Nazionale Anti Corruzione, in caso di inadempienza, può applicare sanzioni da 10.000 a 50.000 euro quando accerta che non sono stati istituiti canali di segnalazione, che non sono state adottate procedure per l’effettuazione e la gestione delle segnalazioni ovvero che l’adozione di tali procedure non è conforme a quella richiesta dalla legge, nonché quando accerta che non è stata svolta l’attività di verifica e analisi delle segnalazioni ricevute.

La piattaforma per il whistleblowing proposta da Argonavis, sviluppata da un Partner, è conforme allo standard ISO 37002, alla Direttiva UE 2019/1937 e al Decreto Legislativo Italiano di attuazione n.24 del 10 marzo 2023; grazie a politiche di conservazione di dati aderenti al GDPR, consente ai segnalatori di condividere dati criptati restando nell’anonimato; gli indirizzi IP da cui parte la segnalazione, infatti, non vengono registrati.

L’interfaccia, accessibile via web, permette all’utente di inserire agevolmente la propria segnalazione, scritta o orale, e al ricevente di analizzare, categorizzare e gestire ogni caso con semplicità.

Con la piattaforma, vengono gestite entro i termini di legge sia la conferma della ricezione della segnalazione (entro 7 giorni dalla medesima) sia il riscontro alla segnalazione (entro 3 mesi dall’avviso del ricevimento). Le segnalazioni e i relativi follow up vengono archiviati per almeno 5 anni.

Per ulteriori informazioni: dircom@argonavis.it

*Fonte: sito ANAC, www.anticorruzione.it


20 Ottobre 2023