Decreto NIS: qualche chiarimento da ACN

Tratto da www.lineaedp.it – 17/10/2024

Autore: Redazione LineaEDP

Si è tanto parlato della Direttiva NIS2 che prevede nuovi obblighi per innalzare la sicurezza del Paese e ieri, 16 ottobre 2024 è entrata ufficialmente in vigore. Il decreto NIS, recante la nuova normativa italiana sulla Network and Information Security (NIS), mira a rafforzare la sicurezza e la resilienza cibernetica di imprese e pubbliche amministrazioni. L’Agenzia per la cybersicurezza nazionale (ACN) è confermata quale Autorità competente e punto di contatto unico per la sua applicazione, delineando un percorso graduale e sostenibile per consentire alle organizzazioni pubbliche e private di adempiere ai nuovi obblighi di legge.

Le novità introdotte dal decreto NIS

Il decreto NIS introduce maggiori obblighi in materia di misure di sicurezza e notifica degli incidenti e rafforza i poteri di supervisione dell’Agenzia, in qualità di Autorità nazionale competente, nonché quelli degli organi preposti alla risposta agli incidenti e alla gestione delle crisi informatiche.

Aumentano inoltre i campi di applicazione della normativa. I settori interessati diventano 18, di cui 11 altamente critici e 7 critici, coinvolgendo oltre 80 tipologie di soggetti, distinti tra essenziali e importanti in relazione al livello di criticità delle attività svolte e del settore in cui operano.

Sono previsti anche nuovi strumenti per la sicurezza informatica, come la divulgazione coordinata delle vulnerabilità, da realizzarsi attraverso la cooperazione e la condivisione delle informazioni a livello nazionale ed europeo.

Il percorso di attuazione

L’adeguamento al decreto NIS prevede un percorso sostenibile con la graduale implementazione degli obblighi di legge. Per i soggetti interessati il primo passo è quello di registrarsi al portale di ACN. Per farlo c’è tempo dal 1° dicembre 2024 fino al 28 febbraio 2025.

Gli obblighi di notifica di incidente e delle misure di sicurezza verranno definiti in maniera progressiva e a valle delle consultazioni nell’ambito dei tavoli settoriali con le determine del Direttore Generale di ACN, che saranno adottate entro il primo quadrimestre del 2025.

È prevista, inoltre, una finestra temporale di implementazione differenziata: 9 mesi per le notifiche e 18 mesi per le misure di sicurezza, decorrenti dalla data di consolidamento dell’elenco dei soggetti NIS, previsto per aprile 2025.

Da aprile 2025 partirà quindi un percorso condiviso di rafforzamento della sicurezza informatica nazionale.

Per facilitare la comprensione delle novità del decreto NIS, l’ACN ha già pubblicato un video e alcune pagine informative sul proprio sito web istituzionale con questo slogan: “Proteggiamo i sistemi informatici per proteggere il Paese”.
21 Ottobre 2024

SambaSpy, un nuovo trojan che prende di mira gli utenti italiani

Il Global Research and Analysis Team (GReAT) di Kaspersky ha scoperto una sofisticata campagna di distribuzione malware rivolta esclusivamente agli utenti italiani

Il Global Research and Analysis Team (GReAT) di Kaspersky ha scoperto una sofisticata campagna di distribuzione malware rivolta esclusivamente agli utenti italiani. La campagna prevede la distribuzione di un nuovo Remote Access Trojan (RAT), chiamato dai ricercatori SambaSpy, con funzionalità quali il file system management, il controllo della webcam, il furto di password e la gestione del desktop da remoto.

A differenza della maggior parte degli attacchi malware che mirano a più Paesi e utilizzano diverse lingue, la campagna SambaSpy si distingue per la precisione dei suoi obiettivi. Il malware è stato progettato per colpire solo gli utenti i cui sistemi sono impostati in italiano, garantendo la massima probabilità di successo in questa regione. Secondo la telemetria di Kaspersky, questa campagna è iniziata nel maggio 2024 e non mostra segni di rallentamento.

Kaspersky ha identificato due catene di infezione leggermente diverse utilizzate nella campagna. Un metodo di infezione particolarmente elaborato inizia con un’email di phishing, che sembra provenire da una società immobiliare italiana legittima. L’email invita gli utenti a visualizzare una fattura cliccando su un link, che reindirizza gli utenti a un servizio cloud italiano legittimo utilizzato per la gestione delle fatture.

Tuttavia, alcuni utenti vengono invece reindirizzati a un server Web dannoso, in cui il malware convalida le impostazioni del browser e della lingua. Se l’utente utilizza Edge, Firefox o Chrome in lingua italiana, viene indirizzato a un URL OneDrive contenente un PDF dannoso. In questo modo viene avviato il download di un dropper o di un downloader, entrambi in grado di scaricare il RAT SambaSpy.

SambaSpy è un RAT completo scritto in Java e nascosto utilizzando Zelix KlassMaster. Questo malware avanzato può eseguire una serie di attività dannose, tra cui:

· Gestione del file system e dei processi

· Registrazione dei tasti e manipolazione della clipboard

· Gestione del desktop da remoto

· Furto di password dai principali browser come Chrome, Edge e Opera

· Caricamento e download di file

· Possibilità di caricare plugin aggiuntivi in fase di esecuzione

Il meccanismo di caricamento dei plugin di SambaSpy e l’uso di library come JNativeHook dimostrano il livello di sofisticatezza impiegato dagli aggressori.

Sebbene l’obiettivo principale siano gli utenti italiani, i ricercatori di Kaspersky hanno individuati forti collegamenti con il Brasile. I commenti e i messaggi di errore all’interno del codice maligno sono scritti in portoghese brasiliano, suggerendo che l’attore della minaccia dietro gli attacchi potrebbe essere brasiliano. Inoltre, l’infrastruttura utilizzata nella campagna è stata collegata ad altri attacchi in Brasile e Spagna, anche se gli strumenti di infezione in queste regioni differiscono leggermente da quelli utilizzati in Italia.

19 Settembre 2024

Cos’è la direttiva NIS 2 e come prepararsi

La revisione della direttiva sulla sicurezza delle reti e dei sistemi informativi (NIS 2) è la legislazione europea in materia di sicurezza informatica. NIS 2 aggiorna e integra la direttiva NIS (Network and Information Security) originale, adottata nel 2016, e crea un quadro giuridico per migliorare il livello generale della sicurezza informatica in tutta l’UE.

La direttiva NIS 2 aggiornata si concentra su tre aree principali:

Ampliamento del campo di applicazione: nuovi settori vengono a integrare i sette già inseriti nella direttiva NIS originale

Nuovi meccanismi per la segnalazione dei casi e la condivisione delle informazioni: NIS 2 impone la segnalazione tempestiva di casi significativi

Applicazione più rigorosa della conformità: l’aggiornamento a NIS 2 introduce sanzioni specifiche per la mancata conformità, comprese ammende fino al 2% del fatturato annuo globale

A quali organizzazioni si applica NIS 2? Come accennato in precedenza, la direttiva rivista amplia notevolmente l’ambito di applicazione rispetto alla versione originale del 2016. Inoltre, NIS 2 introduce una classificazione che divide i settori coperti in due categorie:

  • Settori ad alta criticità (Allegato I):
    • Energia (elettricità, teleriscaldamento e teleraffreddamento, gas, idrogeno, petrolio)
    • Trasporti (aereo, ferroviario, marittimo, stradale)
    • Settore bancario
    • Infrastrutture del mercato finanziario
    • Sanità
    • Acqua potabile
    • Acque reflue
    • Infrastruttura digitale
    • Gestione dei servizi ICT (MSP, MSSP)
    • Enti di pubblica amministrazione
    • Settore spaziale

    Altri settori critici (Allegato II):
    • Servizi postali e di corriere
    • Gestione dei rifiuti
    • Fabbricazione, produzione e distribuzione di prodotti chimici
    • Produzione, lavorazione e distribuzione di cibo
    • Settore manifatturiero (dispositivi medici, computer, prodotti elettronici o ottici, apparecchiature elettriche, macchinari, veicoli a motore, altri mezzi di trasporto)
    • Fornitori digitali
    • Ricerca

  • Oltre a classificare i settori, NIS 2 introduce un’ulteriore classificazione di specifici soggetti. Anch’essa si compone di due categorie:

  • Essenziale (Articolo 3.1):
    • Grandi realtà (ricavo annuo superiore a 50 milioni di euro) in settori ad alta criticità
    • Autorità di certificazione, registrar di domini di primo livello e provider DNS, indipendentemente dalle dimensioni dell’azienda
    • Operatori di telecomunicazioni, da medie dimensioni in su (ricavi oltre 10 milioni di euro)
    • Istituzioni di pubblica amministrazione
    • Qualsiasi soggetto appartenente a un settore altamente critico o a un altro settore critico definito da uno Stato membro dell’UE come essenziale

  • Importante (Articolo 3.2):
    • Soggetti di medie dimensioni (ricavo annuo di 10-50 milioni di euro) in settori ad alta criticità
    • Medi e grandi soggetti in altri settori critici
    • Qualsiasi soggetto definito come importante da uno Stato membro dell’UE.
  • La categoria a cui appartiene un soggetto ha implicazioni pratiche significative.

    Le attività dei soggetti classificati come essenziali saranno sottoposte a una supervisione molto più rigorosa e proattiva, che includerà investigazioni inattese, speciali controlli di sicurezza e richieste di prove di conformità. In caso di non conformità con NIS 2, i soggetti essenziali possono incorrere in una multa fino a 10 milioni di euro o fino al 2% del fatturato annuo globale.

    I soggetti classificati come importanti sentiranno meno il fiato sul collo: saranno interessati da controlli meno rigorosi. Per i soggetti importanti le sanzioni sono leggermente più contenute: fino a 7 milioni di euro o fino all’1,4% del fatturato globale annuo.

    Tempistiche di NIS 2

    Si noti che, a differenza del GDPR, NIS 2 è una direttiva dell’Unione Europea, non un regolamento. Ciò significa che gli Stati membri dell’UE sono tenuti per legge a modificare la propria legislazione nazionale entro il termine stabilito. Nel caso di NIS 2, la scadenza è fissata per il 17 ottobre 2024. Inoltre, gli Stati membri dell’UE dovranno stilare gli elenchi dei soggetti essenziali e importanti interessati da NIS 2 entro il 17 aprile 2025.

    Come prepararsi all’attuazione di NIS 2?

    • Valutate se e in che misura i requisiti di NIS 2 si applicano alla vostra organizzazione
    • Indagate in che modo la direttiva NIS è stata recepita nella legislazione nazionale nel vostro Stato membro dell’UE
    • Seguite le raccomandazioni delle autorità nazionali per la sicurezza informatica
    • Valutate e sviluppate misure tecniche, operative e organizzative per la gestione della rete e dei sistemi informativi; rischi per la sicurezza.

    23 Luglio 2024

    Password: la compromissione è un gioco da ragazzi per i cybercriminali

    Gli algoritmi di smart guessing aiutano i cybercriminali a compromettere le password deboli

    Attraverso un nuovo studio, a giugno 2024 Kaspersky ha analizzato 193 milioni di password, che sono state trovate nel dominio pubblico su varie risorse darknet. I risultati dimostrano che la maggior parte delle chiavi d’accesso analizzate non erano sufficientemente forti e potevano essere facilmente compromesse utilizzando algoritmi di smart guessing. Ecco come capire la velocità con cui ciò può accadere:

    • 45% (87 milioni) in meno di 1 minuto.
    • 14% (27 milioni) – da 1 minuto a 1 ora.
    • 8% (15 milioni) – da 1 ora a 1 giorno.
    • 6% (12 milioni) – da 1 giorno a 1 mese.
    • 4% (8 milioni) – da 1 mese a 1 anno.

    Gli esperti hanno ritenuto resistenti solo il 23% (44 milioni) delle chiavi d’accesso e per comprometterle ci vorrebbe più di un anno.

    Inoltre, la maggior parte delle chiavi d’accesso esaminate (57%) contiene una parola del dizionario, il che ne riduce significativamente la forza. Tra le sequenze di vocaboli più popolari, si possono distinguere diversi gruppi:

    • Nomi: “ahmed”, “nguyen”, “kumar”, “kevin”, “daniel”.
    • Parole ricorrenti: “per sempre”, “amore”, “google”, “hacker”, “gamer”.
    • Password standard: “password”, “qwerty12345”, “admin”, “12345”, “team”.

    L’analisi ha mostrato che solo il 19% di tutte le password contiene gli elementi di una combinazione forte e difficile da decifrare: lettere minuscole e maiuscole, numeri e simboli e non contiene parole standard del dizionario. Allo stesso tempo, lo studio ha rivelato che il 39% di queste chiavi d’accesso potrebbe essere indovinato con algoritmi intelligenti in meno di un’ora.

    L’aspetto più preoccupante è che gli aggressori non hanno bisogno di conoscenze approfondite o di attrezzature costose per decifrare le chiavi d’accesso. Ad esempio, un potente processore di un computer portatile è in grado di trovare la combinazione corretta per una password di 8 lettere minuscole o cifre utilizzando la forza bruta in soli 7 minuti. Inoltre, le moderne schede video sono in grado di svolgere lo stesso compito in 17 secondi. Inoltre, gli algoritmi intelligenti per indovinare le password considerano le sostituzioni di caratteri (“e” con “3”, “1” con “!” o “a” con “@”) e le sequenze più diffuse (“qwerty”, “12345”, “asdfg”).

    Alcuni consigli da Kaspersky

    Per migliorare la policy in materia di password, gli utenti possono utilizzare i seguenti semplici consigli:

    • È quasi impossibile memorizzare chiavi d’accesso lunghe e uniche per tutti i servizi utilizzati, ma con un password manager è possibile memorizzare una sola password principale.
    • Utilizzare una password diversa per ogni servizio, in questo modo, anche se uno dei propri account venisse rubato, gli altri non sarebbero coinvolti.
    • Le passphrase possono essere più sicure quando si usano parole inaspettate. Anche se si utilizzano parole comuni, è possibile disporle in un ordine insolito e assicurarsi che non siano correlate. Esistono anche servizi online che aiuteranno a verificare se una password è abbastanza forte.
    • È meglio non utilizzare chiavi d’accesso che possano essere facilmente indovinate a partire da informazioni personali, come date di nascita, nomi di familiari, animali domestici o il proprio nome. Questi sono spesso i primi tentativi che compie un aggressore per indovinare la password.
    • Attivare l’autenticazione a due fattori (2FA). Nonostante non sia direttamente correlata alla forza delle password, l’attivazione della 2FA aggiunge un ulteriore livello di sicurezza. Anche se qualcuno scoprisse la password, avrebbe comunque bisogno di una seconda forma di verifica per accedere all’ account. I moderni gestori di password memorizzano le chiavi 2FA e le proteggono con i più recenti algoritmi di crittografia.
    • L’utilizzo di una soluzione di sicurezza affidabile aumenta il livello di protezione. Monitora Internet e il Dark Web e avvisa se le password devono essere modificate.

    Informazioni sullo studio della vulnerabilità delle password

    La ricerca è stata condotta sulla base di 193 milioni di password pubblicamente disponibili su varie risorse della darknet.

    Nell’ambito del sondaggio, gli esperti Kaspersky hanno utilizzato i seguenti algoritmi per indovinare le chiavi d’accesso:

    • Bruteforce: è un metodo per indovinare una password che consiste nel provare sistematicamente tutte le possibili combinazioni di caratteri fino a trovare quella corretta.
    • Zxcvbn: è un algoritmo di punteggio avanzato disponibile su GitHub. Per una password esistente, l’algoritmo ne determina lo schema. Successivamente, l’algoritmo conta il numero di iterazioni di ricerca necessarie per ogni elemento dello schema. Quindi, se la chiave d’accesso contiene una parola, la sua ricerca richiederà un numero di iterazioni pari alla lunghezza del dizionario. Avendo a disposizione il tempo di ricerca per ogni elemento dello schema, possiamo contare la forza della password.
    • Algoritmo di smart guessing: è un algoritmo di apprendimento. Basandosi sul set di dati delle password degli utenti, può calcolare la frequenza delle varie combinazioni di caratteri. Quindi può generare prove a partire dalle varianti più frequenti e dalle loro combinazioni a quelle meno ricorrenti.

    26 Giugno 2024

    Attacchi alle reti Wi-Fi con l’utilizzo dell’intercettazione PMKID

    Tratto da: Blog Kaspersky

    Autore: Alanna Titterington

    L’attacco più semplice ed efficace a WPA/WPA2-PSK: l’intercettazione PMKID

    L’intercettazione PMKID è il metodo più efficace, facile da eseguire e completamente non rilevabile per attaccare le reti wireless protette dagli standard WPA/WPA2. In sostanza, questo attacco comporta l’intercettazione delle password Wi-Fi crittografate che i router wireless trasmettono costantemente, anche quando non è connesso alcun dispositivo. Dopo aver ottenuto la password crittografata, l’autore dell’attacco può utilizzare il metodo di forza bruta per decrittografarla e quindi connettersi alla rete Wi-Fi.

    Questo attacco può essere effettuato anche su larga scala utilizzando una tecnica chiamata wardriving. In questo caso, l’autore dell’attacco si sposta per una città eseguendo la scansione di tutte le reti wireless disponibili e intercettando le password crittografate trasmesse dai router. Non sono necessarie molte attrezzature per farlo: bastano un laptop, un adattatore Wi-Fi a lungo raggio e un’antenna potente.

    Le password crittografate intercettate possono essere violate anche in mobilità. Tuttavia, l’autore dell’attacco potrebbe preferire aspettare di essere a casa e immettere tutte le password raccolte in uno strumento per decifrarle su un computer ad alte prestazioni (o noleggiare potenza di calcolo sul cloud). L’efficacia di questo attacco è stata recentemente dimostrata ad Hanoi: un hacker vietnamita ha effettuato la scansione di circa 10.000 reti wireless ed è riuscito a decifrare le password di metà di esse.

    Com’è possibile hackerare il Wi-Fi utilizzando l’intercettazione PMKID?

    Perché i router wireless trasmettono continuamente la password Wi-Fi, anche se in formato crittografato? Questa è una funzione di base dello standard 802.11r, che è implementato nella maggior parte dei router e in genere è abilitato per impostazione predefinita. Questo standard consente il roaming veloce nelle reti Wi-Fi utilizzando più punti di accesso. Per accelerare la riconnessione del dispositivo client ai nuovi punti di accesso, i dispositivi trasmettono costantemente il proprio identificatore: lo stesso PMKID.

    Questo identificatore è un derivato della chiave PMK (Pairwise Master Key). Più precisamente, contiene il risultato di un calcolo della funzione hash SHA-1, i cui dati di origine includono la chiave PMK e alcuni dati aggiuntivi. La chiave PMK stessa, a sua volta, è il risultato di un calcolo della funzione hash SHA-1 della password Wi-Fi.

    In altre parole, il PMKID contiene la password della rete wireless, sottoposta ad hashing due volte. In teoria, il processo di hashing è irreversibile, il che significa che è impossibile recuperare i dati originali dal valore hash risultante. I creatori dello standard 802.11r si sono presumibilmente basati su questo presupposto per ideare il meccanismo di roaming veloce tramite PMKID.

    Tuttavia, i dati con hashing possono essere sottoposti ad attacchi di forza bruta. L’operazione è resa particolarmente semplice dal fatto che le persone utilizzano di rado password particolarmente complesse per le reti wireless, basandosi spesso su combinazioni di caratteri abbastanza prevedibili. I creatori dello standard 802.11r ovviamente non ne hanno tenuto conto.

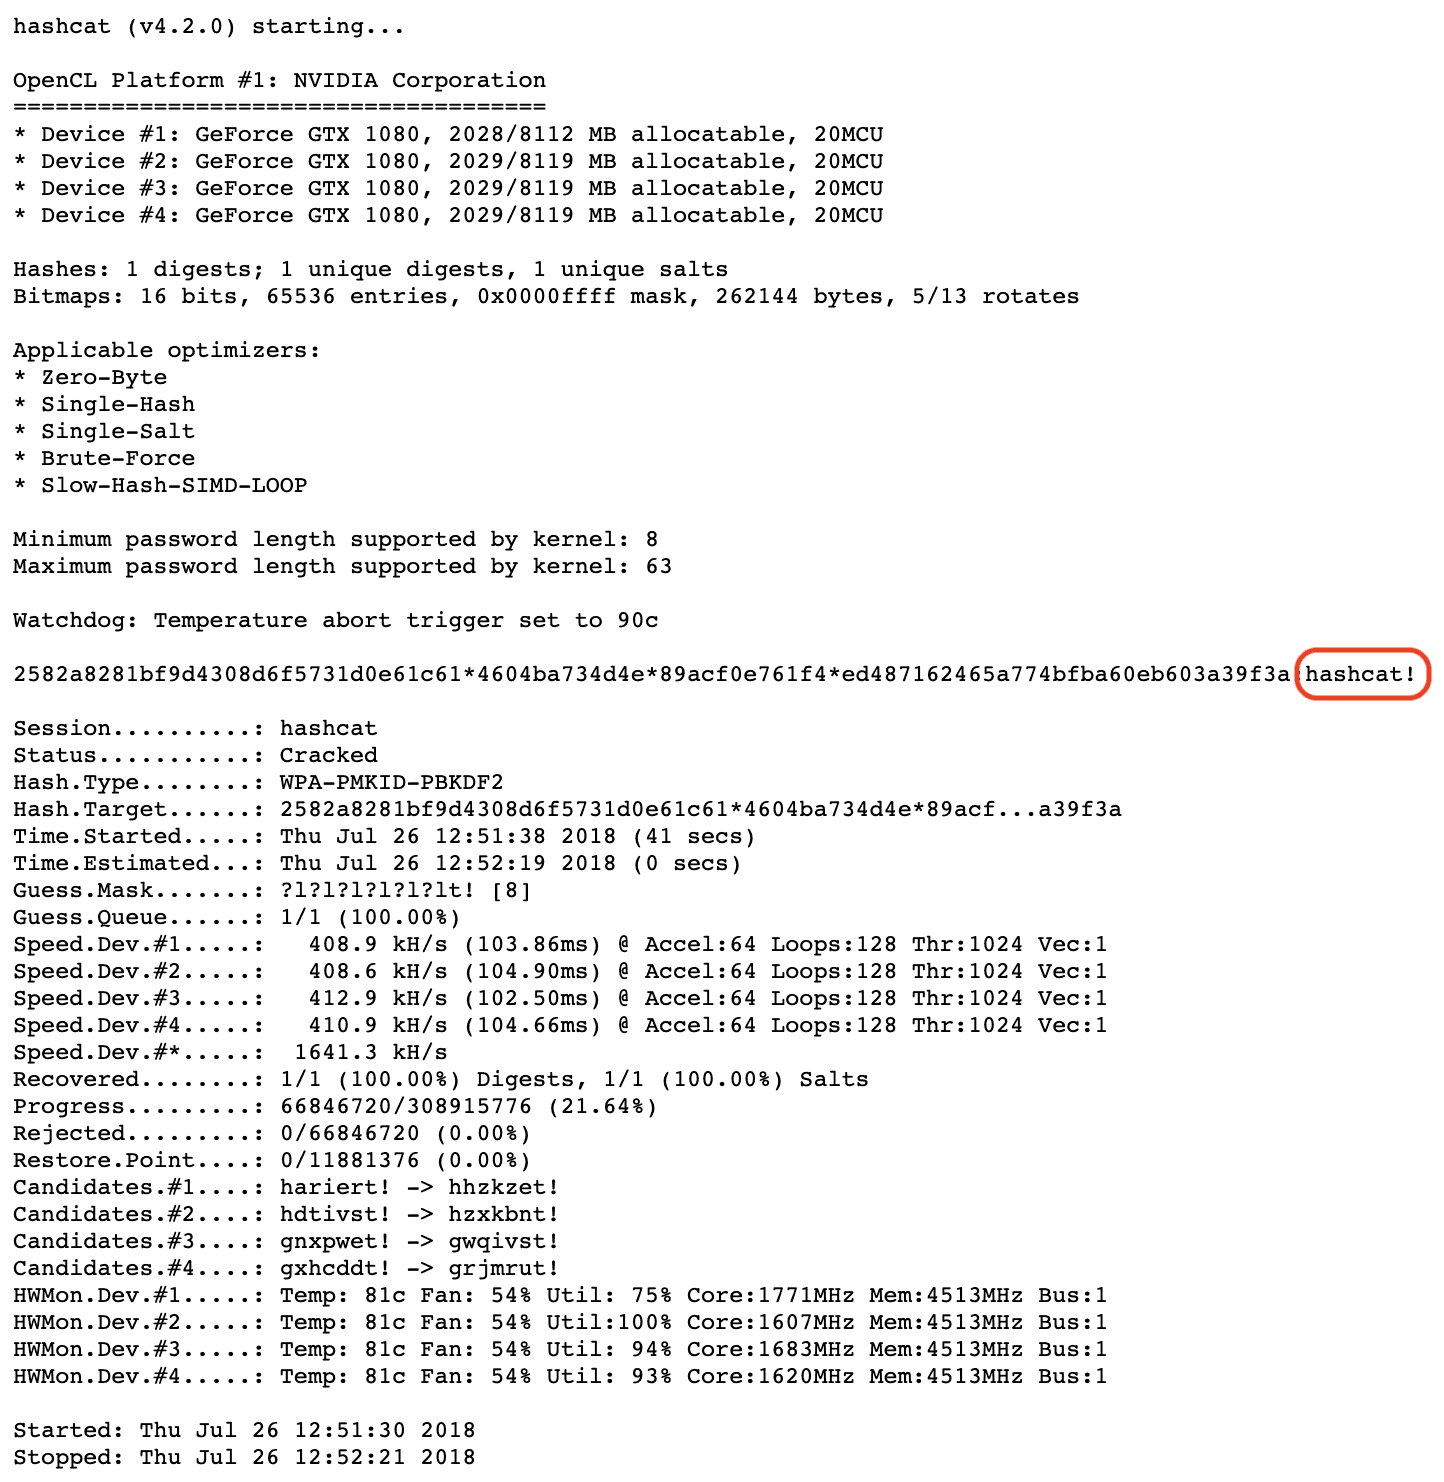
    Questo problema è stato scoperto alcuni anni fa dal team che sta dietro a una delle utilità di recupero password più popolari (in altre parole uno strumento per decifrare le password), Hashcat. Da allora, sono stati sviluppati strumenti specializzati specificamente per decifrare i PMKID intercettati.

    In pratica, l’autore dell’attacco di solito intercetta il PMKID contenente la password crittografata e quindi utilizza un attacco a dizionario, ovvero applica la forza bruta alle password più comuni, che vengono raccolte in un database.

    Come proteggere la rete wireless da un attacco PMKID

    Cosa puoi fare per prevenire un attacco di intercettazione PMKID alla tua rete wireless? Fortunatamente, ci sono diverse misure di protezione che non sono troppo difficili da implementare:

    • Crea una password per la tua rete wireless che sia quanto più lunga e complessa possibile. Se l’autore di un attacco PMKID intercetta la password con hash dal Wi-Fi, deve comunque decrittografarla in seguito: più complessa è la password, minori sono le probabilità che riesca nel suo intento. Pertanto, per proteggerti da questo attacco, crea la password più lunga e indecifrabile possibile per la rete wireless.
    • Disabilita la trasmissione PMKID nelle impostazioni del router. Sfortunatamente, non tutti i router lo consentono, ma vale la pena verificare se il tuo dispone di questa impostazione. Puoi trovarla cercando PMKID o 802.11r.
    • Passa a WPA3. Se tutti i tuoi dispositivi supportano questo standard di protezione Wi-Fi più recente, vale la pena valutare se passare a questo protocollo: WPA3 è generalmente molto più sicuro di WPA2 e, soprattutto, non è suscettibile di intercettazione PMKID.
    • Imposta una rete guest. Può essere noioso dover immettere frequentemente una password complessa per la rete principale nei nuovi dispositivi, quindi configura una rete guest con una password più semplice. A proposito, è anche consigliabile trasferire elementi potenzialmente non sicuri come i dispositivi IoT nella rete guest.

    Per una protezione aggiuntiva dei dati trasmessi nel caso qualcuno riesca comunque ad hackerare la tua rete Wi-Fi, utilizza una VPN su tutti i dispositivi per proteggere la connessione Internet.

    4 Aprile 2024