Tre vulnerabilità di Google Chrome

 
Tratto da Blog Kaspersky
Autore: Kaspersky Team – 06/10/2021


Google ha rilasciato un aggiornamento che corregge tre pericolose vulnerabilità di Google Chrome. Aggiornate immediatamente il vostro browser!


Google ha rilasciato un aggiornamento di emergenza per il browser Chrome che risolve tre vulnerabilità: CVE-2021-37974, CVE-2021-37975 e CVE-2021-37976. Gli esperti di Google considerano una delle vulnerabilità come critica e le altre due come altamente pericolose.

Purtroppo, non finisce qui: secondo Google, i criminali informatici hanno già sfruttato due di queste tre vulnerabilità. Pertanto, Google consiglia a tutti gli utenti di Chrome di aggiornare immediatamente il browser alla versione 94.0.4606.71. Queste vulnerabilità sono rilevanti anche per altri browser basati sul motore Chromium, per esempio, Microsoft raccomanda di aggiornare Edge alla versione 94.0.992.38.

Perché sono pericolose queste vulnerabilità di Google Chrome

CVE-2021-37974 e CVE-2021-37975 sono vulnerabilità di tipo use-after-free (UAF), sfruttano un uso scorretto della memoria heap e, di conseguenza, possono portare all’esecuzione di codice arbitrario sul computer colpito.

La prima, CVE-2021-37974, è legata alla componente Safe Browsing, un sottosistema di Google Chrome che avvisa gli utenti riguardo siti web e download non sicuri. La valutazione di gravità CVSS v3.1 per questa vulnerabilità è 7,7 su 10.

La seconda vulnerabilità, CVE-2021-37975, è stata trovata nel motore JavaScript V8 di Crome. È considerata la più pericolosa di tutte e tre, un 8.4 sulla scala CVSS v3.1, che la rende una vulnerabilità critica.  Dei cybercriminali stanno già utilizzando questa vulnerabilità nei loro attacchi agli utenti di Chrome.

La causa della terza vulnerabilità, CVE-2021-37976, è la sovraesposizione dei dati causata dal nucleo di Google Chrome. È leggermente meno pericolosa, un 7.2 sulla scala CVSS v3.1, ma è già utilizzata dai criminali informatici.

Come possono sfruttare queste vulnerabilità i criminali informatici

Lo sfruttamento di tutte e tre le vulnerabilità richiede la creazione di una pagina web dannosa. I criminali informatici hanno semplicemente bisogno di creare un sito web con un exploit incorporato e attirarci le vittime. Di conseguenza, gli exploit riguardanti le due vulnerabilità use-after-free permettono ai criminali informatici di eseguire codice arbitrario sui computer degli utenti di Chrome, privi di patch, che hanno avuto accesso alla pagina; il che può portare alla compromissione del loro sistema. L’exploit per la terza vulnerabilità, CVE-2021-37976, permette ai cybercriminali di ottenere l’accesso alle informazioni riservate della vittima.

Google molto probabilmente rivelerà maggiori dettagli sulle vulnerabilità dopo che la maggior parte degli utenti avrà aggiornato i loro browser. In ogni caso, non vale la pena di rimandare l’aggiornamento, raccomandiamo di farlo il prima possibile.

Come proteggersi

Il primo passo per tutti è quello di aggiornare i browser su tutti i dispositivi che hanno accesso a Internet. In genere, l’aggiornamento viene installato automaticamente quando il browser viene riavviato, tuttavia molti utenti non riavviano il computer molto spesso, quindi il loro browser può risultare vulnerabile per diversi giorni o addirittura settimane. In ogni caso, si consiglia di controllare la versione di Chrome. Ecco come fare: cliccate sul pulsante Impostazioni nell’angolo in alto a destra della finestra del browser e scegliete Informazioni su Chrome. Se la versione del vostro browser non è l’ultima disponibile, Chrome avvierà automaticamente l’aggiornamento.

Per una maggiore protezione consigliamo agli utenti di installare le soluzioni di sicurezza su tutti i dispositivi con accesso a Internet. In questo modo, anche se siete sorpresi senza un browser aggiornato, le tecnologie di protezione proattiva ridurranno al minimo la possibilità di sfruttare con successo la vulnerabilità.

Raccomandiamo inoltre ai dipendenti dei dipartimenti di sicurezza delle informazioni aziendali di utilizzare soluzioni di sicurezza su tutti i dispositivi, monitorare gli aggiornamenti di sicurezza e applicare la distribuzione automatica degli aggiornamenti e il sistema di controllo. Se possibile, dare priorità all’installazione degli aggiornamenti del browser.

7 Ottobre 2021

Le vulnerabilità di Open Management Infrastructure minacciano i dispositivi virtuali Linux su Microsoft Azure

 
Tratto da Blog Kaspersky
Autore: Hugh Aver – 20/09/2021


L’agente Open Management Infrastructure, che contiene quattro vulnerabilità, viene installato automaticamente sulle macchine Linux virtuali su Microsoft Azure


È emersa la notizia di una pratica piuttosto pericolosa in Microsoft Azure, secondo la quale quando un utente crea una macchina virtuale Linux e abilita alcuni servizi Azure, la piattaforma Azure installa automaticamente l’agente Open Management Infrastructure (OMI) sul dispositivo, senza che l’utente se ne accorga.

Anche se un’installazione “furtiva” potrebbe sembrare una cattiva idea a priori, in realtà non sarebbe così male se non fosse per due problemi: in primo luogo, l’agente ha vulnerabilità note e, in secondo luogo, non ha un meccanismo di aggiornamento automatico su Azure. Finché Microsoft non risolverà questo problema, le aziende che utilizzano dispositivi virtuali Linux su Azure dovranno prendere provvedimenti.

Vulnerabilità nell’infrastruttura di Open Management e come possono essere sfruttate dai cybercriminali

Nel Patch Tuesday di settembre, Microsoft ha rilasciato aggiornamenti di sicurezza per quattro vulnerabilità presenti nell’agente Open Management Infrastructure. Una di esse, CVE-2021-38647, permette l’esecuzione di un codice da remoto (RCE) ed è critica, mentre le altre tre, CVE-2021-38648, CVE-2021-38645, CVE-2021-38649, possono essere utilizzate per ottenere  maggiori privilegi  di accesso (LPE – Local Privilege Escalation) in attacchi multifase. Ciò è possibile nel caso in cui i criminali informatici si siano intrufolati previamente nella rete della vittima. Queste tre vulnerabilità hanno un punteggio elevato nel CVSS.

Quando gli utenti di Microsoft Azure creano una macchina virtuale Linux e abilitano una serie di servizi, OMI (e le sue vulnerabilità) si distribuisce automaticamente nel sistema. I servizi includono Azure Automation, Azure Automatic Update, Azure Operations Management Suite, Azure Log Analytics, Azure Configuration Management e Azure Diagnostics, un elenco che purtroppo è tutt’altro che completo. L’agente Open Management Infrastructure da solo ha i privilegi più alti nel sistema, e poiché i suoi compiti includono la raccolta di statistiche e la sincronizzazione delle configurazioni, è generalmente accessibile da Internet attraverso varie porte HTTP, a seconda dei servizi abilitati.

Per esempio, se la porta di ascolto è la 5986, i cybercriminali potrebbero potenzialmente sfruttare la vulnerabilità CVE-2021-38647 ed eseguire un codice dannoso da remoto. Se OMI è disponibile per la gestione remota (attraverso le porte 5986, 5985, o 1270), i cybercriminali possono sfruttare la stessa vulnerabilità per ottenere l’accesso all’intera rete locale in Azure. Gli esperti sostengono che la vulnerabilità sia molto facile da sfruttare.


Finora non sono stati segnalati attacchi in the wild, ma con le tante informazioni disponibili su come potrebbe essere facile sfruttare queste vulnerabilità, probabilmente non ci vorrà molto.

Come difendersi

Microsoft ha rilasciato delle patch per tutte e quattro le vulnerabilità. Tuttavia, OMI non si aggiorna sempre automaticamente, quindi dovrete controllare quale versione è presente sulla vostra macchina virtuale Linux. Se la versione è precedente alla 1.6.8.1, aggiornate l’agente Open Management Infrastructure. Per sapere come, potete consultare la descrizione della vulnerabilità CVE-2021-38647.

Gli esperti raccomandano anche di limitare l’accesso alla rete alle porte 5985, 5986 e 1270 per impedire a chiunque di eseguire attacch di esecuzione del codice da remoto (RCE, Remote Code Execution).

21 Settembre 2021

Bug Bounty Program

I Bug Bounty Program sono dei programmi a premio finanziati dai produttori di software, in cui vengono remunerate le scoperte di nuovi bug o vulnerabilità ancora sconosciute.robot-mela

Questi programmi servono ai produttori di software di venire a conoscenza di vulnerabilità e bug che possono mettere in pericolo la sicurezza del loro prodotto, ben consapevoli che in un mercato affollato di concorrenti, basta un passo falso per perdere importanti quote di mercato.

A questo programma possono partecipare tutti i ricercatori capaci di individuare delle falle di sicurezza, quando una di queste viene individuata deve essere rigorosamente segnata ai gestori del programma e deve rimanere riservata fino al momento in cui viene rilasciata una apposita fix, in quel momento viene resa pubblica.

La partecipazione ad un programma di questo genere, lascia intendere un sincero desiderio da parte del vendor di perfezionare il proprio codice riducendo il rischio che possa essere oggetto di un attacco.

2 Settembre 2016

Grave vulnerabilità su Adobe Flash Player

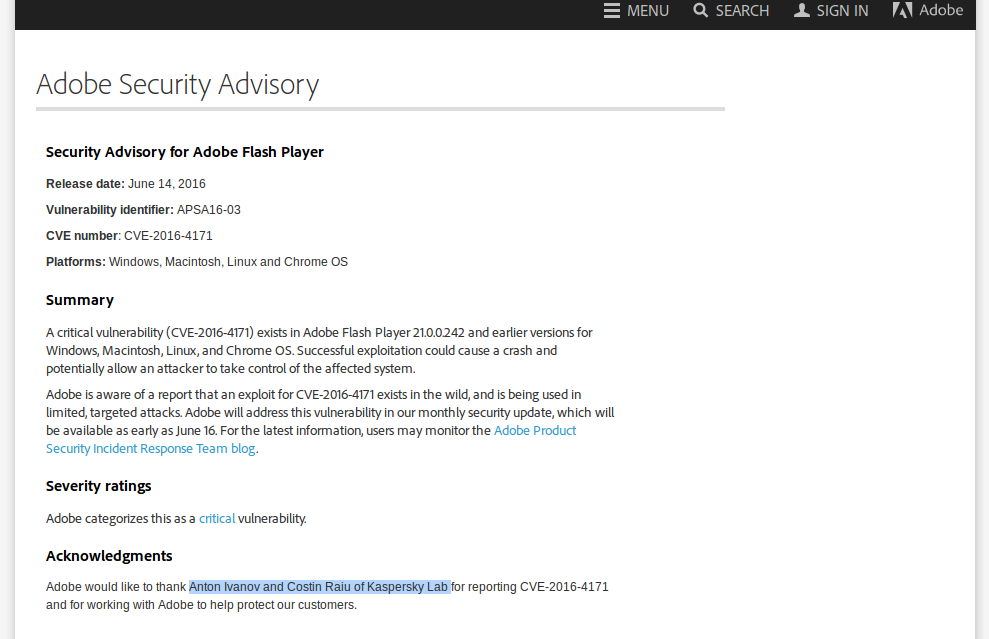
Una nuova grave vulnerabilità è stata scoperta su Adobe Flash Player e pubblicata sul bollettino di sicurezza di Adobe Security Advisory https://helpx.adobe.com/security/products/flash-player/apsa16-03.html il 14 giugno 2016.

La vulnerabilità è presente nella versione 21.0.0.242 e nelle precedenti nei software installati su sistemi operativi Windows, Linux, Mac, e ChromeOS.

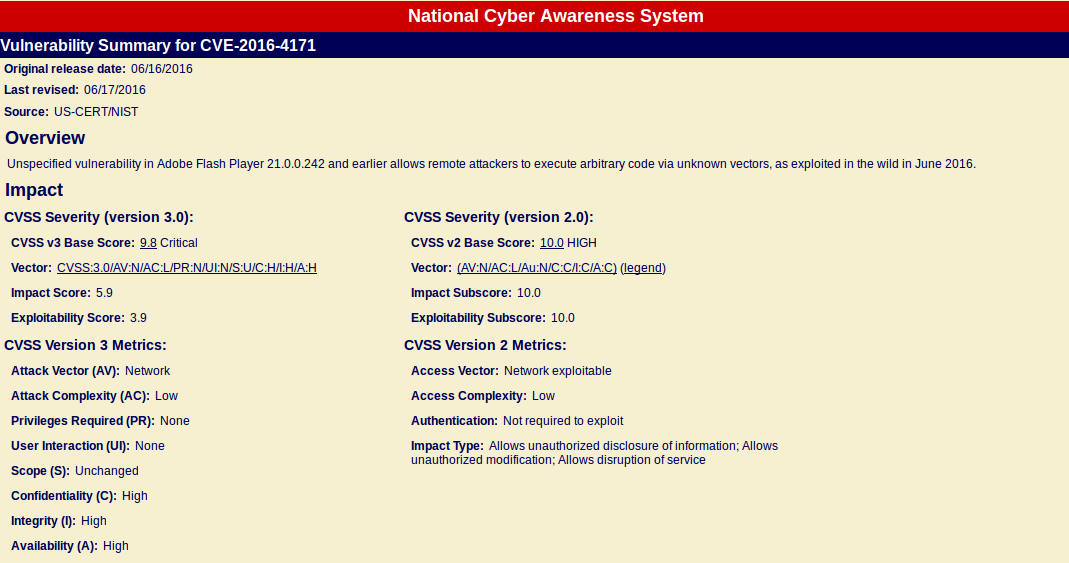
Il punteggio CVSS assegnato a questa vulnerabilità è elevatissimo 9,8

cvss

Sfrutta come vettore d’accesso la rete (una applicazione flash aperta tramite browser) genera il crash dell’applicazione e permette all’attacante di prendere il controllo del sistema attaccato.

La complessità di questo attacco è veramente bassa e non richiede privilegi particolari dell’utente, è sufficiente avere a disposizione l’input che genera il crash per poterlo utilizzare e compromettere la confidenzialità, l’integrità e la disponibilità dei dati e dei servizi presenti nella macchina vittima dell’attacco.

La vulnerabilità è stata scoperta da Anton Ivanov e Costin Raiu di Kaspersky Lab.kaspersky

La scoperta è avvenuta in modo accidentale durante l’analisi di un caso di attacco APT. kaspersky
I ricercatori Kaspersky sono all’avanguardia nell’individuazione degli attacchi, delle tecniche utilizzate dagli hacker per colpire le loro vittime e nel fronteggiare gli attacchi.

Le conoscenze acquisite dai ricercatori Kaspersky sugli attacchi zero-day permettono di avere nei loro prodotti tecniche di riconoscimento avanzate degli attacchi zero-day, tuttavia quando l’attacco è già noto, bisogna procedere il più rapidamente possibile nell’installazione delle patch applicative.

Kaspersky Security Center offre al reparto IT la possibilità di gestire il ciclo di individuazione, prioritizzazione, testing della patch e distribuzione delle patch per la maggior parte delle applicazioni commerciali e non solo per le patch del sistema operativo.

argonavislab

Argonavis è a vostra disposizione per fornirvi ulteriori informazioni su aspetti tecnici e commerciali, ed illustrarvi la convenienza nel proteggere i vostri sistemi con la tecnologia Kaspersky.

Richiedi Informazioni

21 Giugno 2016

Angler Exploit Kit per diffondere i ransomware

Si è sempre considerato che il vettore di infezione per eccellenza dei ransomware fosse un allegato di posta elettronica, la realtà invece è decisamente peggiore.

La cattiva notizia è che è possibile infettarsi con un ransomware semplicemente aprendo una pagina web che è stata compromessa.

E’ stato documentato che alcuni fra i più temuti ransomware come TeslaCrypt vengano veicolati utilizzando Angler Exploit Kit.

 Angler Exploit Kit sfrutta le vulnerabilità note per infettare le macchine ed eseguire operazioni malevole sulle vittime, incluso il drive-by download, che permette di scaricare ed eseguire sul computer della vittima un altro malware.

La pericolosità di questo Kit è facilmente comprensibile quando si elencano alcune delle applicazioni interessate dalle vulnerabilità sfruttate: Adobe Flash Player, Microsoft Silverlight, Java. Applicazioni che vengono eseguite sulla maggior parte dei computer.

La diffusione del ransomware tramite questo Exploit Kit avviene prima andando ad infiltrare un sito web con degli javascript o dei file di adobe flash.

Quando il sito web (detto landing page) viene visitato dall’utente, se le applicazioni soffrono delle vulnerabilità che il kit riesce a sfruttare, avviene l’infezione tramite il malware Bedep che effettua il download del ransomware.

Il miglior modo per prevenire questi attacchi è provvedere ad installare regolarmente gli aggiornamenti delle applicazioni, e questa è una nota dolente nella sicurezza informatica.

Più o meno la maggior parte dei computer installa le patch per il sistema operativo, windows update svolge questa funzione, ma quasi nessuno lo fa per le applicazioni esponendosi a rischi concreti.

4 Maggio 2016