Pagamento dei ransomware: è opportuno? I pareri degli analisti di Gartner

 
Tratto da www.zerounoweb.it
Autore: Marta Abbà – Fonte TechTarget – 09/11/2021


Durante l’IT Symposium di Gartner, gli analisti hanno discusso le complessità che le aziende devono affrontare nel decidere se cedere o meno alle richieste di riscatto


https://d3npc921eoaj06.cloudfront.net/wp-content/uploads/2021/11/08113827/Img-base-Articoli-1024x576.jpg


Se per una qualsiasi organizzazione essere colpiti da un ransomware può considerarsi quasi un evento inevitabile o molto probabile, secondo gli analisti di Gartner, il cedere invece alle richieste di riscatto è una decisione che resta nelle mani delle vittime.

Durante il Gartner IT Symposium 2021 – Americas , gli analisti di Gartner Paul Proctor e Sam Olyaei hanno discusso la gravità del panorama ransomware in una sessione dal titolo “Crossroads: Dovresti pagare il riscatto?” esprimendosi in linea di massima contro il pagamento del ransomware ma illustrando una serie di considerazioni che le imprese possono fare per valutare come muoversi, ad esempio relative alla portata dell’attacco, agli importi delle richieste di riscatto, alla propria copertura assicurativa informatica e allo stato dei backup.

Un altro elemento che rende difficile la decisione è il disallineamento tra il team di sicurezza e il management, secondo gli analisti, ma la vera pressione sulle organizzazioni proviene dall’evoluzione dei ransomware che oggi hanno ormai un vero e proprio modello di business. Al loro interno sono previsti dei soggetti che “inseguono” insistentemente le aziende e degli operatori che, dietro agli autori del ransomware, agiscono ora come professionisti, offrendo un servizio clienti e negoziatori.

Secondo Proctor, gli autori delle minacce analizzano le aziende a 360 gradi e calibrano la loro richiesta sulle entrate della singola organizzazione o sul suo budget annuale. La maggior parte degli hacker conoscono anche i termini della sua polizza di assicurazione informatica.

Proctor ha illustrato un caso recente in cui un attaccante ha avuto accesso alla policy scoprendo esattamente quanto la vittima avrebbe pagato in caso di riscatto, anche le stesse compagnie di assicurazione informatica quindi non sono al sicuro. A marzo, CNA Financial, uno delle più grandi assicurazioni statunitensi, ha subito un attacco ransomware e, secondo un rapporto di Bloomberg, la compagnia di assicurazioni ha pagato un riscatto di 40 milioni di dollari.

Dato che le aziende stanno diventando sempre più vulnerabili agli attacchi ransomware, Proctor ha suggerito di cominciare a focalizzarsi sulla cyber readiness invece che sulle minacce. “Soprattutto, quando si tratta di ransomware, come avete intenzione di rispondere? – ha detto Proctor durante la sessione – È necessario iniziare a guardare a questo attacco informatico come a qualcosa di inevitabile”.

Olyaei ha convenuto che il ransomware non è un rischio potenziale, ma una minaccia che le aziende non possono controllare: “verrete sicuramente colpite, ciò che bisogna chiedersi è: qual sarà l‘impatto sull’azienda?” ha detto durante la sessione.
 

Pagare? Non pagare? Questo è il dilemma

Mentre la maggior parte dell’incontro si è focalizzato sugli elementi da prendere in considerazione quando si è colpiti dal ransomware, la questione del se pagare o meno è stata posta dall’autore e moderatore dell’evento Mark Jeffries. Jeffries ha menzionato una conversazione che ha avuto con un ex leader della CIA che era a favore del pagamento dei riscatti, Proctor non si è detto d’accordo con questa posizione spiegando che “Gartner ha una posizione opposta, è illegale in molte giurisdizioni e ci sono nuove leggi che lo rendono illegale”.

Il dibattito sul cedere o meno ai ricatti cyber negli USA ha provocato molte discussioni con l’aumento degli attacchi ransomware e, nonostante la Casa Bianca abbia preso una posizione forte contro il pagamento, sono molte le aziende che hanno deciso di pagare comunque nell’ultimo anno, lo hanno fatto anche JBS USA, ExaGrid e Colonial Pipeline Company.

Questo sta accadendo nonostante le misure barriera inserite per scoraggiare il pagamento, comprese le recenti sanzioni che possono mettere in difficoltà le aziende che favoriscono i pagamenti dei ransomware. Per esempio, il mese scorso l’Office of Foreign Assets Control ha emesso sanzioni contro Suex, uno crypto exchange accusato di riciclare i proventi illeciti dei criminali informatici, alcuni dei quali derivati dal ransomware. Ora, pagare riscatti potrebbe portare a una violazione di quelle sanzioni.

Al di là di ciò che prevedono le nuove leggi, Proctor ha sostenuto che chi paga viene spesso hackerato di nuovo, secondo i dati di Gartner, infatti, l’80% di queste organizzazioni subisce un altro attacco ransomware.

“Pagando il riscatto agli hacker li si invita a effettuare una nuova violazione, e chi pensa che pagherà un’assicurazione informatica o che potrà mettere da parte dei soldi apposta per il riscatto per poi proseguire con il business come nulla fosse, si sbaglia perché si troverà a pagare le conseguenze della sua scelta”. Sottolineando le ripercussioni del pagamento, Proctor ha però indicato un caso in cui ritiene sia opportuno cedere alle richieste: quando una società non può in alcun modo recuperare i dati. “Se non hai un backup e non vuoi ricostruire tutti i tuoi dati da zero, a partire dal primo giorno, dovrai pagare – ha spiegato – Non hai altra scelta”.

Olyaei non ha invece preso una posizione chiara nel dibattito ma ha spiegato ciò che pagare o non pagare potrebbe significare per un’organizzazione. “Non stiamo raccomandando o suggerendo a un’organizzazione di pagare o meno” ha precisato.

Per quanto riguarda il tema del backup dei dati, Olyaei citato una ricerca di Gartner che mostra come chi paga riceva solo fino all’8% dei loro dati indietro e ha aggiunto poi che la situazione va peggiorando perché alcune delle più recenti varianti di ransomware restano in un sistema per mesi, al punto da riuscire a criptare i backup. A quel punto, ha spiegato, “non sarete mai più in grado di recuperare fino al 100% dei vostri dati”.

Mentre durante il secondo trimestre del 2021, complice il Ransomware-as-a-Service e la consapevolezza delle aziende che pagare il riscatto non dà alcuna garanzia, gli importi incassati dagli hacker sono calati del 40% (dati Coverware), anche nel contesto italiano si dibatte sul tema del pagamento del riscatto. L’Asso DPO (Associazione Data Protection Officer) illustra ad esempio come nonostante per la polizia postale, il nucleo privacy della guardia di finanza, i professionisti che si occupano di privacy e di sicurezza informatica, la risposta sarebbe un NO unanime, la realtà presenti delle sfumature più complesse e da interpretare. Spesso ciò che accade è che, non riuscendo a conoscere le esatte dimensioni di un attacco, molte aziende cercano di coprire l’accaduto per minimizzare i danni anche di brand reputation decidendo di cedere al ricatto e pagare senza pubblicizzare questa scelta. Diversa la situazione quando si fornisce un servizio pubblico oppure quando l’azienda ha dimensioni rilevanti, come nei recenti casi di Colonial Pipeline e JBS: in questi casi bisogna fornire spiegazioni anche agli investitori e prendere delle decisioni non è semplice.

L’impatto del ransomware oltre la crittografia

L’impatto della maggior parte degli attacchi di cyber, ha detto Olyaei, deriva dalla mancata risposta delle aziende, sia dal punto di vista tecnologico che di gestione delle pubbliche relazioni, e riguarda la brand reputation e la credibilità agli occhi del cliente. Tuttavia, le ricadute degli attacchi, in particolare se colpiscono infrastrutture critiche, possono porre anche altri problemi, indipendentemente dalla risposta. Secondo Proctor, ad esempio, è stato il panico del gas sulla costa orientale a danneggiare la U.S. Colonial Pipeline più che la sua risposta all’attacco ransomware, che ha incluso il pagamento di una richiesta di 4,4 milioni di dollari.

Un aspetto su cui entrambi gli analisti hanno concordato è il disallineamento tra i management e la loro scarsa comprensione degli incidenti di sicurezza che Proctor ha rilevato negli ultimi 35 anni. “Abbiamo letteralmente trattato la sicurezza come una magia e gli addetti alla sicurezza come maghi. E questo significa che diamo ai maghi un po’ di soldi e loro lanciano alcuni incantesimi e così proteggono infallibilmente l’organizzazione. E poi, se qualcosa va storto, diamo la colpa ai maghi – ha detto Proctor – questo ha portato ad investire in modo poco appropriato ed efficace”.

Questo disallineamento impatta sui livelli di preparazione dell’azienda. Una statistica di Gartner mostra che l’80% dei responsabili della sicurezza crede di essere pronto a rispondere a un attacco ransomware, mentre il numero dei manager è del 13%. Secondo Olyaei si tratta di una disconnessione culturale. Un altro elemento su cui entrambi gli analisti si trovano d’accordo è il fatto che gli attacchi ransomware sarebbero prevenibili, ciò che manca sono i protocolli di sicurezza, paragonabili alle norme di igiene di base: indispensabili. Continuando la metafora ha affermato che “è come se stessimo lasciando le nostre porte e le nostre finestre aperte, spalancate, come se non ci lavassimo i denti e non andassimo a dormire all’ora giusta la sera. Queste sono le ragioni di base per cui veniamo colpiti dal ransomware”. La percentuale di attacchi prevenibili è il 90% e, secondo Proctor se l’investimento in adeguati controlli di cybersecurity è adeguato la decisione se pagare o meno il riscatto non si pone: “Se stai affrontando questa decisione, hai già perso”.
10 Novembre 2021

Licenze Veeam V11: cosa cambia

Tratto da Blog Veeam
Autore: Chris Spencer – 01/04/2021
 
I vantaggi della V11 includono protezione infallibile dal ransomware, maggiore sicurezza, Continuous Data Protection (CDP), maggiore portabilità nel cloud e opzioni di backup native per il cloud in AWS, Microsoft Azure e molto altro.


Cosa c’è da sapere sulla V11?

La buona notizia a proposito della V11 è che la maggior parte degli utenti non necessiterà di un nuovo file di licenza. Questo file era richiesto nelle precedenti release più importanti, tuttavia il nuovo formato di file di licenza introdotto con la V10 non lo richiede più. E’ possibile quindi installare o eseguire l’upgrade alla V11 con il file di licenza esistente. E se si sta effettuando l’upgrade alla V11 dalle versioni precedenti, il programma di configurazione proporrà di scaricare automaticamente il file di licenza.

La VUL è ricca di funzionalità

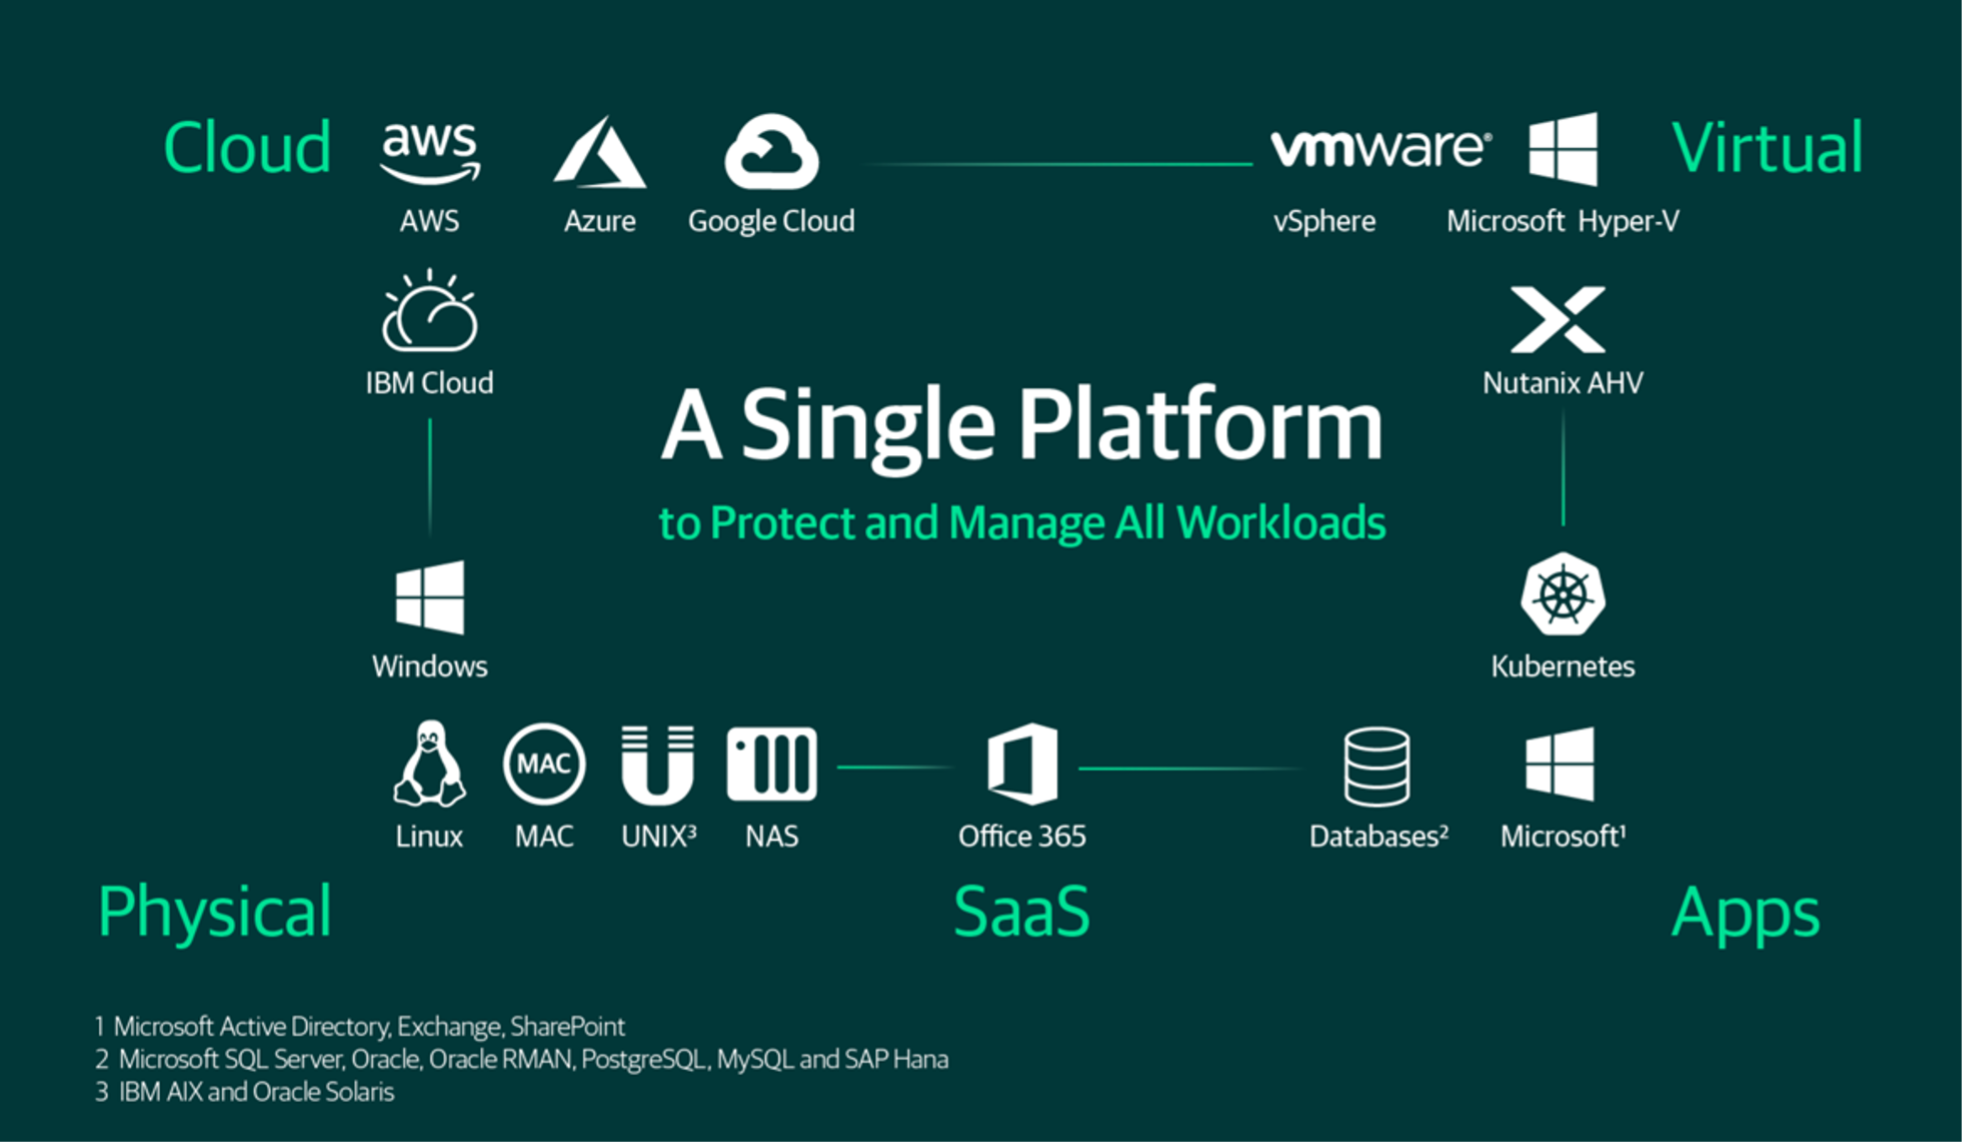
La VUL (Veeam Universal License) continua a ricevere tutte le funzionalità disponibili di Veeam Backup & Replication e Veeam Availability Suite, con un’opzione di licenza trasportabile per l’utilizzo on-premises, nel cloud pubblico e negli ambienti ibridi e multi-cloud. Ciò include la protezione per tutti i seguenti carichi di lavoro:

  • Tutti gli hypervisor supportati : VMware vSphere, Microsoft Hyper-V e Nutanix AHV
  • Tutti i sistemi operativi supportati: Microsoft Windows, Linux, Mac, Oracle Solaris e IBM AIX
  • Carichi di lavoro nativi nel cloud: AWS e Microsoft Azure
  • Applicazioni enterprise: SAP HANA e Oracle (incluso AIX)
  • Protezione delle condivisioni di file NAS e dei dati non strutturati

Ci sono inoltre alcune nuove funzionalità della V11 che richiedono la VUL oppure l’edizione Enterprise Plus di una licenza basata su socket:

  • Continuous Data Protection per le VM VMware vSphere
  • Archiviazione su Amazon S3 Glacier e Azure Blob Storage Archive Tier.


Protezione di AWS e Azure nativa in cloud

Le nuove funzionalità contenute nella licenza VUL includono la possibilità di gestire backup e ripristino dei carichi di lavoro nativi nel cloud che risiedono su AWS, con Veeam Backup for AWS v3, e ora su Microsoft Azure, con il nuovo Veeam Backup for Microsoft Azure v2. Queste integrazioni supportano la protezione delle istanze AWS EC2, RDS e molto altro, una funzione disponibile nella V10 da luglio, mentre le funzionalità più recenti includono l’integrazione per Microsoft Azure v2. Ora è possibile proteggere i carichi AWS e Azure nativi nel cloud anche con la licenza VUL.

Doppio NAS

Dopo avere eseguito l’upgrade alla V11, ciascuna licenza VUL inizierà immediatamente a proteggere 500 GB di dati NAS non strutturati, anziché 250 GB, ovvero il doppio dei dati con lo stesso numero di licenze.  L’offerta di Veeam Backup & Replication V10, per la quale erano stati resi gratuiti i primi 250 GB da proteggere in ciascuna condivisione, è ancora valida, ma ora viene ampliata a 500 GB, consentendo di eseguire il backup dei file più importanti in un formato diverso, senza alcun costo aggiuntivo, dai server già protetti con i backup a livello immagine.

Veeam CDP senza alcun costo aggiuntivo

Per la strategia di disaster recovery non bisogna scegliere tra backup e CDP. Veeam offre entrambi nel prodotto. Grazie alle opzioni per proxy fisico o virtuale, all’affidabile replica asincrona e all’assenza di limiti di distanza fisica, il CPD di Veeam rappresenta un’ottima soluzione per la strategia di DR dei carichi di lavoro Tier 1.

Orchestrazione del DR

Parlando di DR, le funzionalità CDP di Veeam Backup & Replication sono estese a Veeam ONE per il monitoraggio, così come a Veeam Disaster Recovery Orchestrator per l’automazione della strategia di test e ripristino del sito. Cos’è Veeam DR Orchestrator? Per sfruttare i vantaggi offerti dal CDP ai fini del DR, è stato rinominato Veeam Availability Orchestrator, che ora, nella release v4, si chiama Veeam Disaster Recovery Orchestrator.  Rimangono in essere tutte le stesse caratteristiche e funzionalità, cambia solo il nome. Nella release v4 di questo prodotto, è stata introdotta la possibilità di orchestrare anche le repliche CDP, dando vita a un insieme completo di funzionalità di DR: protezione, monitoraggio e orchestrazione. Il DR Orchestrator v4 è offerto in licenza con il DR Pack, acquistabile in pacchetti da 10 e corrispondente al numero di licenze VUL presenti nell’ambiente.

VUL: non è solo in abbonamento

La licenza VUL può essere acquistata sotto forma di abbonamento oppure di licenza perpetua. La licenza VUL perpetua offre le stesse caratteristiche, funzionalità e portabilità, ad un prezzo competitivo in un modello CapEx perpetuo, con la struttura di supporto e manutenzione continua annuale.

Per ulteriori informazioni: dircom@argonavis.it

7 Aprile 2021

Veeam Backup & Replication v11

Tratto da Blog Veeam
Autore: Danny Allan – 24/02/2021
 

Veeam Backup & Replication v11 è arrivato. Con le sue numerose capacità, è in grado di aiutare i clienti ad accelerare il loro percorso di trasformazione digitale.

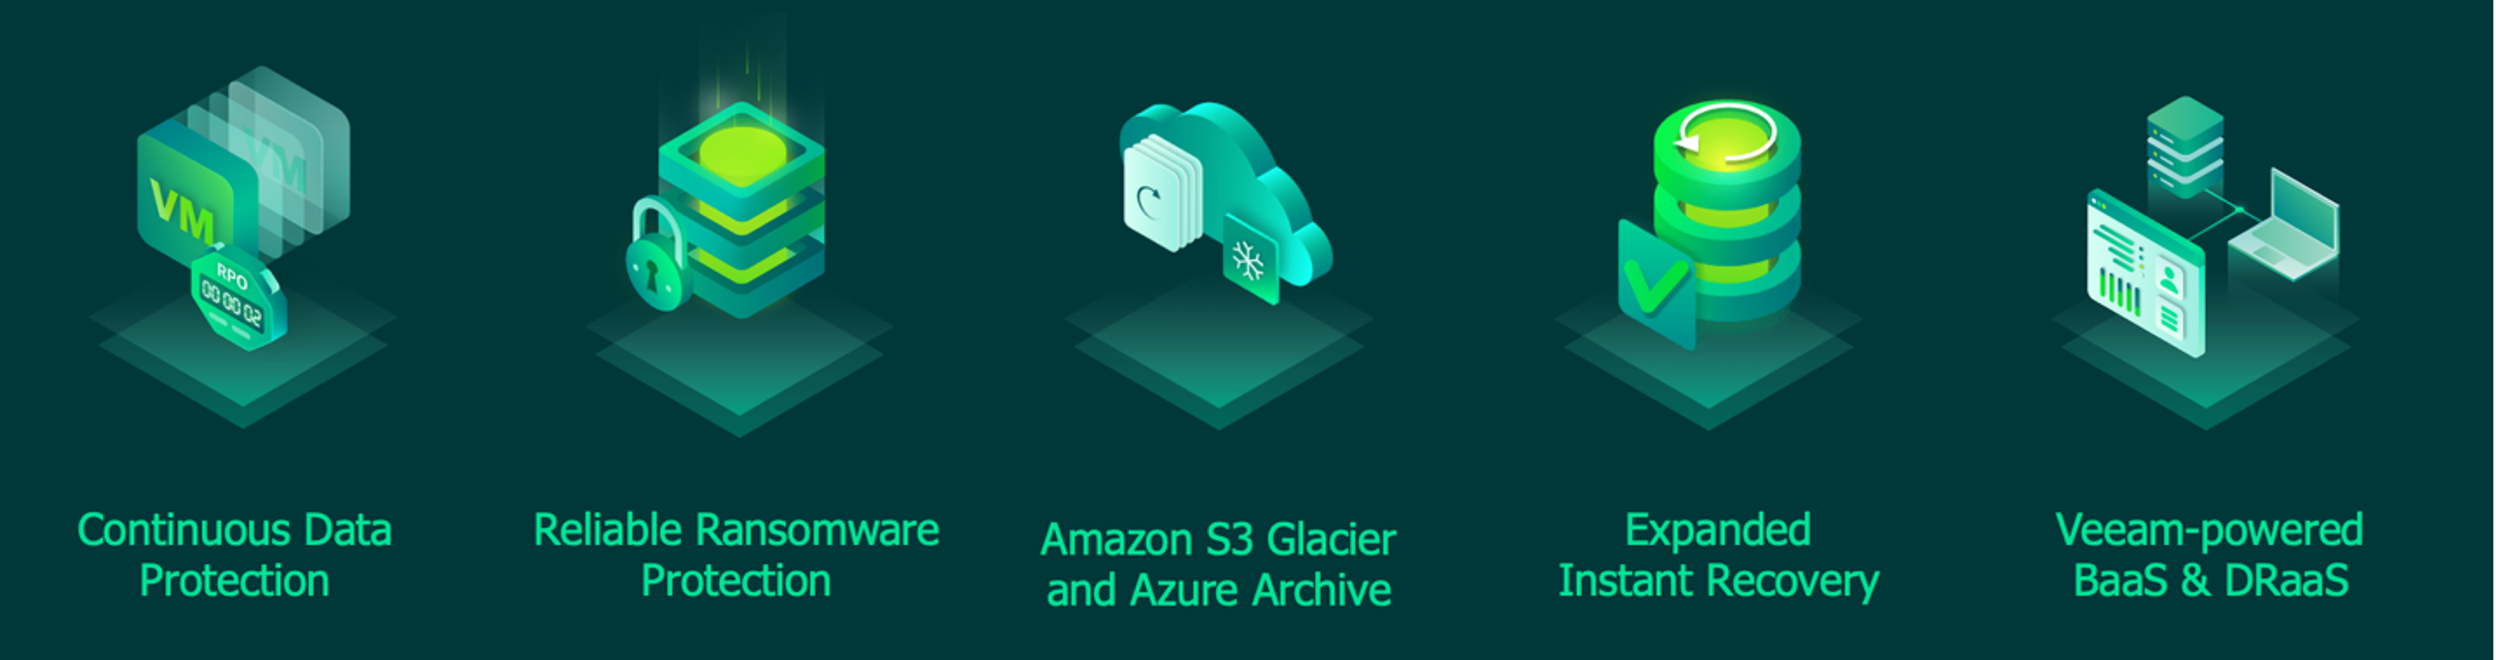
Qui di seguito sono elencate le 5 funzionalità peculiari della nuova versione:

1. Continuous Data Protection

Veeam rivoluzionerà il mercato democratizzando completamente gli obiettivi Recovery Point Objectives (RPO) per gli ambienti VMware. La Continuous Data Protection (CDP) di Veeam offrirà una grande resilienza per carichi di lavoro critici con RPO estremamente ridotti, riducendo al minimo la perdita di dati e ripristinando allo stato o al point-in-time più recente.  Oltre alla facilità d’implementazione, i clienti Veeam adotteranno questa tecnologia per la flessibilità e la convenienza, e perché è inclusa in un prodotto che molte organizzazioni già utilizzano. Non solo il CDP è incluso in Veeam Backup & Replication, ma è anche integrato in Veeam ONE e Veeam Disaster Recovery Orchestrator.

2. Protezione dal ransomware affidabile

Le minacce ai dati sono numerose. Nell’ultimo anno, tutti abbiamo assistito a un massiccio aumento di attacchi ransomware, minacce informatiche ed eventi malware e questa tendenza non è destinata a diminuire. Veeam sostiene da tempo la necessità di avere almeno una copia dei dati di backup su una copia immutabile, fisicamente isolata o offline come parte integrante della regola 3-2-1 ed è orgogliosa di aver fornito diverse opzioni per la protezione dal ransomware. L’ultima innovazione nella protezione dal ransomware all’interno della V11 offre un ulteriore modo per mantenere i tuoi dati al sicuro. Questa capacità consente a un repository Linux con protezione avanzata di fornire una copia immutabile su qualsiasi sistema Linux, in qualsiasi posizione, on-premises o nel cloud. Questa modalità consente di mantenere i backup al sicuro, prevenendo la crittografia e la cancellazione dannose, ed è ancora un altro strumento nel tuo arsenale di sicurezza.

3. Archiviazione nel cloud

La V11 consentirà ai clienti Veeam di ridurre i costi di storage a lungo termine di oltre 20 volte e di sostituire l’infrastruttura a nastro con una soluzione moderna. Lo storage ad accesso infrequente (“freddo”) di AWS S3 Glacier o Azure Blob Archive è un’ottima integrazione alla gestione basata su policy all’interno del tiering dello storage intelligente di Scale-out Backup Repository di Veeam: Performance, Capacity e ora Archive. Automatizza la gestione del ciclo di vita dei dati.

4. Ripristino istantaneo

La V11 si basa su una delle funzionalità distintive di Veeam, il ripristino istantaneo. Ora i clienti Veeam possono raggiungere gli obiettivi Recovery Time Objectives (RTO) più bassi con il ripristino istantaneo predisposto per la produzione per condivisioni di file SQL, Oracle e NAS con un’incredibile facilità d’uso! Quest’ultima versione include anche la possibilità di ripristinare istantaneamente QUALSIASI backup come una VM Hyper-V, aggiungendo un’incredibile flessibilità di ripristino.

5. BaaS e DRaaS basati su Veeam

Veeam dispone da tempo di molti modi per utilizzare i prodotti come servizio. Che si tratti di backup off-site, Disaster Recovery as a Service (DRaaS), Backup as a Service (BaaS) on-premises, Infrastructure as a Service protetto da Veeam e altre offerte, c’è sempre un servizio per soddisfare le esigenze del mercato. La V11 incorpora il BaaS e il DRaaS come vantaggi per i clienti di alto livello, in combinazione con il rilascio della Veeam Service Provider Console v5.

Oltre 150 funzionalità nuove e migliorate

Queste funzionalità principali sono al centro dell’attenzione, ma in realtà questa release così importante contiene anche molto altro. Oltre ad avere oltre 150 funzionalità nuove e migliorate, la V11 introduce importanti aggiornamenti anche in altri prodotti:

  • Veeam Backup & Replication v11 – Backup e ripristino
    • Veeam Agent for Microsoft Windows v5
    • Veeam Agent for Linux v5
    • NUOVO Veeam Agent for Mac
    • Integrazione con Veeam Backup for AWS e Veeam Backup for Microsoft Azure per la protezione dei carichi di lavoro nativi su cloud
    • Plug-in nuovi e aggiornati per applicazioni aziendali come Oracle e SAP
  • Veeam ONE v11 – Monitoraggio e analisi avanzati
  • Veeam Backup for Microsoft Azure v2 – Protezione nativa su cloud
  • Veeam Disaster Recovery Orchestrator v4 (già noto come Veeam Availability Orchestrator) – Orchestrazione e test automatizzati del ripristino del sito
  • Veeam Service Provider Console v5 – Gestione dei provider di servizi.

Come per tutte le altre release di Veeam, ci sono sicuramente tante funzionalità e caratteristiche essenziali, ma non bisogna trascurare le piccole novità che ne entrano a far parte.

Queste novità comprendono nuove funzionalità come l’integrazione nativa su cloud per AWS e Azure, più protezione dei dati NAS e non strutturati, job ad alta priorità, supporto per l’object storage di Google Cloud all’interno del Capacity Tier, supporto di snapshot storage per Windows Agent e molto altro. Si tratta di una release ad alto contenuto tecnologico, completamente in linea con la missione di Veeam: essere il provider più affidabile delle soluzioni di backup che offrono la gestione dei dati in cloud.

Per ulteriori informazioni: dircom@argonavis.it

3 Marzo 2021

Sangfor HCI – Alta Affidabilità Iperconvergente per la Business Continuity – Registrazione Webinar

Iperconvergenza di 3° Generazione – Virtualizzazione server e storage, Alta affidabilità, Disaster Recovery, Networking e Security riuniti in un’unica soluzione e gestiti da un’unica piattaforma


Il 16 febbraio scorso il nostro partner Sangfor ha tenuto una sessione tecnica in DEMO Live della soluzione HCI con lo scopo di dare l’esatta percezione della semplicità di utilizzo in tutte le sue funzionalità:

  • Unica console di management centralizzata in HTML5,
  • creazione e gestione di VM e Virtual Storage,
  • Network virtualizzato e Security,
  • Backup e ripristino,
  • integrazione e gestione degli UPS.
E’ possibile accedere alla registrazione del webinar tecnico cliccando qui
 

Sangfor HCI offre soluzioni di Business Continuity, dalle architetture più semplici, partendo con minimo 2 nodi in direct attach, alle più complesse, contando sulla scalabilità a caldo senza limiti né vincoli di terze parti.

Per ulteriori informazioni o chiarimenti: dircom@argonavis.it

2 Marzo 2021

Come creare un cluster di failover in Windows Server 2019

Tratto da Blog Veeam
Autore: Hannes Kasparick – 15/12/2020
 

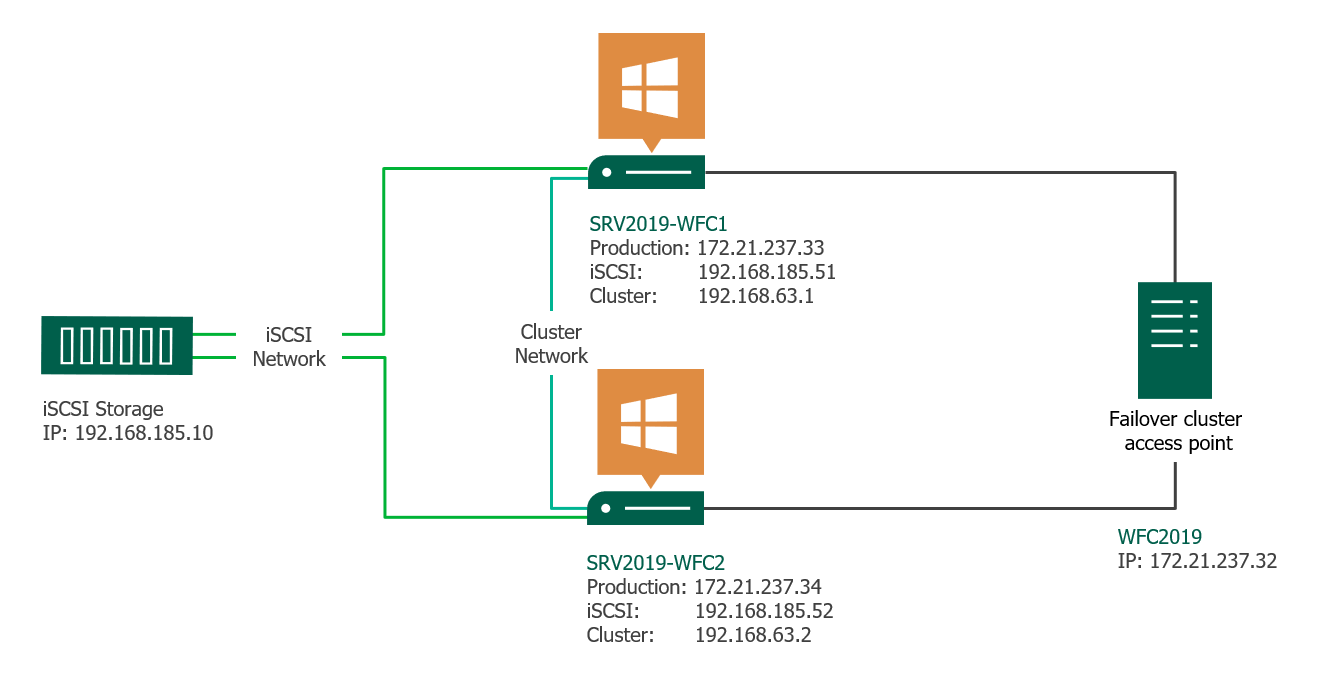
Questo articolo offre una breve panoramica su come creare un Cluster di failover di Microsoft Windows (WFC) con Windows Server 2019 o 2016. Il risultato sarà un cluster a due nodi con un disco condiviso e una risorsa di calcolo del cluster (oggetto computer in Active Directory).

Preparazione

Indipendentemente dall’uso di macchine fisiche o virtuali, assicurati che la tua tecnologia sia adatta ai cluster Windows. Prima di iniziare, accertati di soddisfare i seguenti prerequisiti:

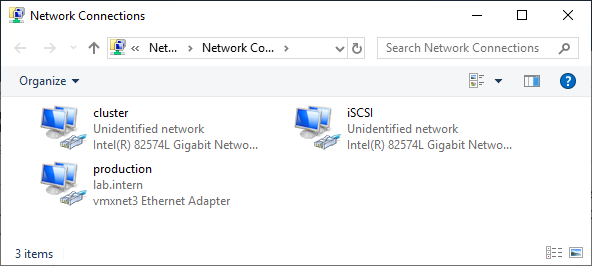
Due macchine Windows 2019 con gli ultimi aggiornamenti installati. Le macchine hanno almeno due interfacce di rete: una per il traffico di produzione, una per il traffico del cluster. Nel mio esempio, sono presenti tre interfacce di rete (una aggiuntiva per il traffico iSCSI). Preferisco gli indirizzi IP statici, ma è possibile usare anche il DHCP.

Unisci entrambi i server al dominio Microsoft Active Directory e assicurati che rilevino il dispositivo di storage condiviso disponibile nella gestione disco. Non portare ancora online il disco.

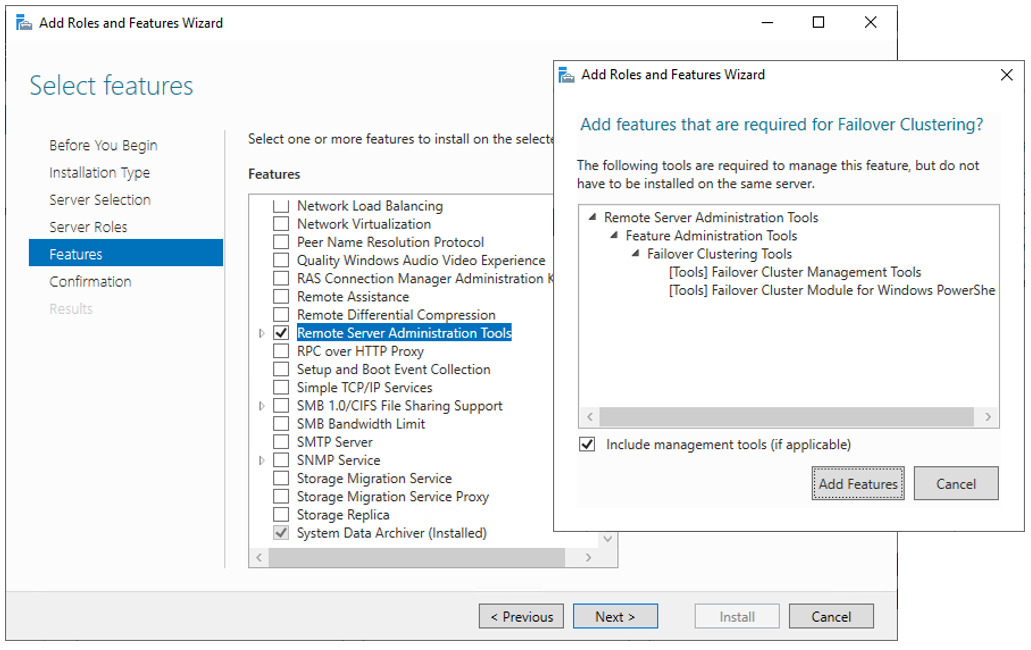
Il passaggio successivo prima di poter davvero iniziare è aggiungere la funzionalità Clustering di failover (Server Manager > Aggiungi ruoli e funzionalità).

Riavvia il server, se necessario. In alternativa, puoi anche utilizzare il seguente comando di PowerShell:

 
Install-WindowsFeature -Name Failover-Clustering –IncludeManagementTools

Dopo la corretta installazione, Gestione cluster di failover viene visualizzato nel menu Start in Strumenti di amministrazione Windows.

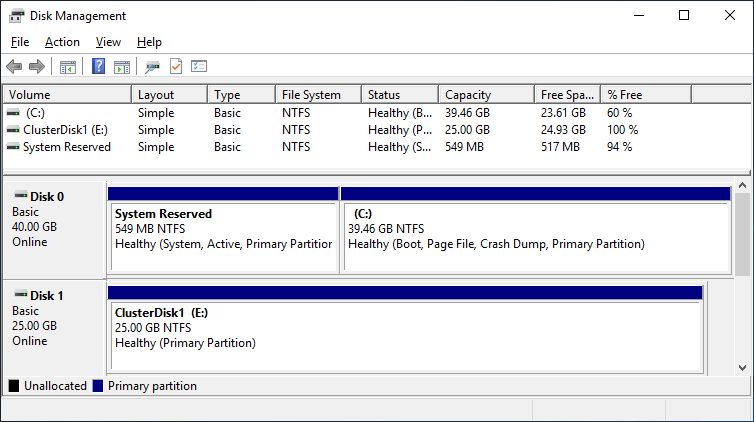
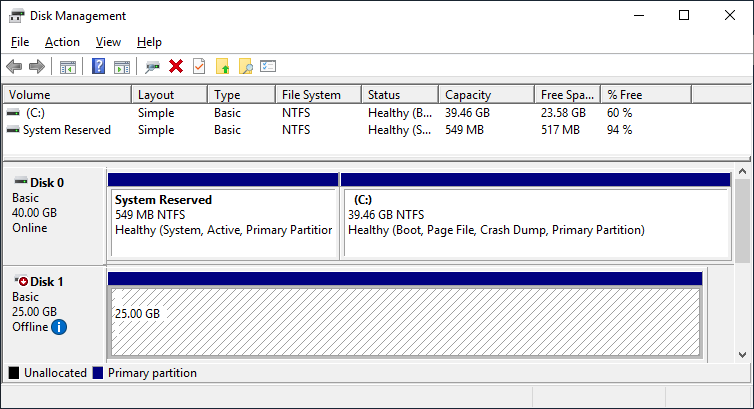
Dopo aver installato la funzionalità Failover-Clustering, puoi portare online il disco condiviso e formattarlo su uno dei server. Non modificare nulla sul secondo server. Sul secondo server, il disco rimane offline.

Dopo un aggiornamento della gestione disco, viene visualizzato qualcosa di simile a questo:

Server 1 Gestione disco (stato del disco online)

Server 2 Gestione disco (stato del disco offline)

Controllo della disponibilità del cluster di failover

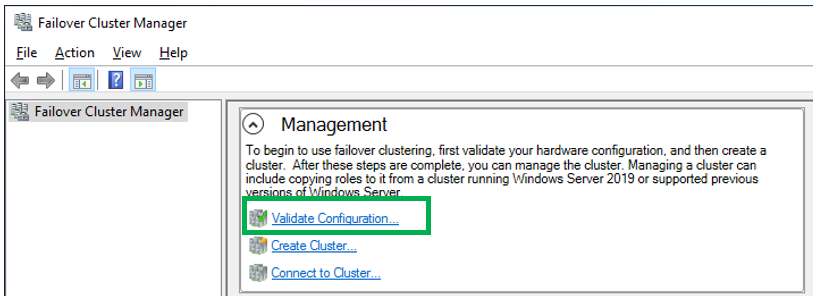
Prima di creare il cluster, dobbiamo assicurarci che tutto sia impostato correttamente. Avvia Gestione cluster di failover dal menu start e scorri verso il basso fino alla sezione di gestione, quindi fai clic su Convalida configurazione.

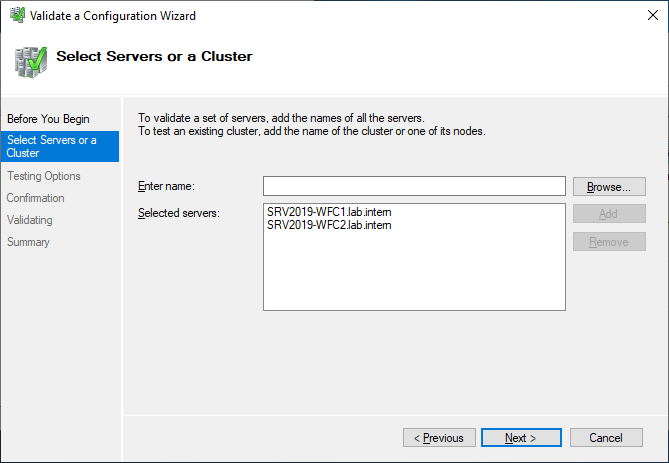
Seleziona i due server per la convalida.

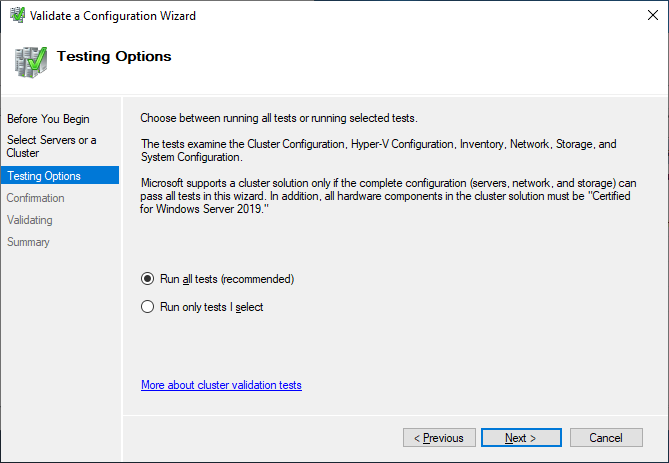
Esegui tutti i test. C’è anche una descrizione delle soluzioni supportate da Microsoft.

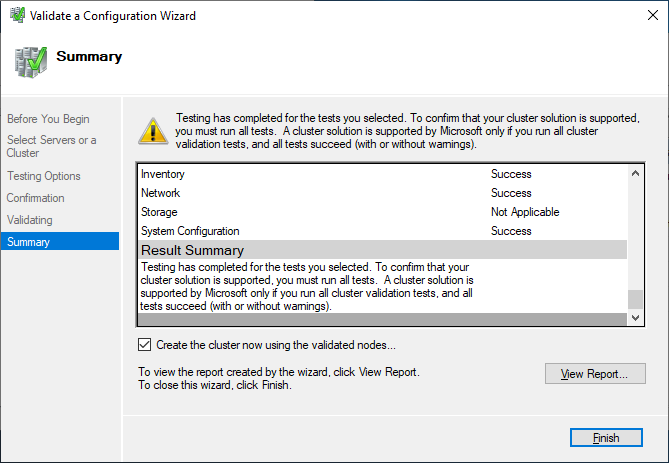
Dopo esserti assicurato che tutti i test applicabili siano stati superati con lo stato “riuscito”, puoi creare il cluster utilizzando la casella di controllo Crea il cluster ora utilizzando i nodi convalidati, oppure puoi farlo in un secondo momento. In caso di errori o avvisi, è possibile utilizzare il report dettagliato facendo clic su Visualizza report.

Creare il cluster di failover

Se scegli di creare il cluster facendo clic su Crea cluster in Gestione cluster di failover, ti verrà chiesto di nuovo di selezionare i nodi del cluster. Se utilizzi la casella di controllo Crea il cluster ora utilizzando i nodi convalidati dalla procedura guidata di convalida del cluster, salterai quel passaggio. Il passaggio successivo rilevante è la creazione del Punto di accesso per l’amministrazione del cluster. Questo sarà l’oggetto virtuale con cui i client comunicheranno in seguito. È un oggetto computer in Active Directory.

La procedura guidata richiede il Nome cluster e la configurazione dell’indirizzo IP.

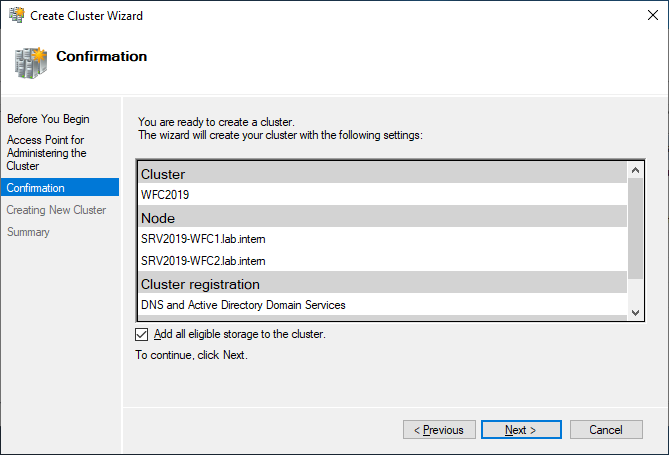
Come ultimo passaggio, conferma tutto e attendi la creazione del cluster.

La procedura guidata aggiungerà automaticamente il disco condiviso al cluster per impostazione predefinita. Se non l’hai ancora configurato, è possibile farlo anche in seguito.

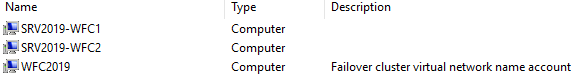
Al termine, vedrai un nuovo oggetto computer di Active Directory denominato WFC2019.

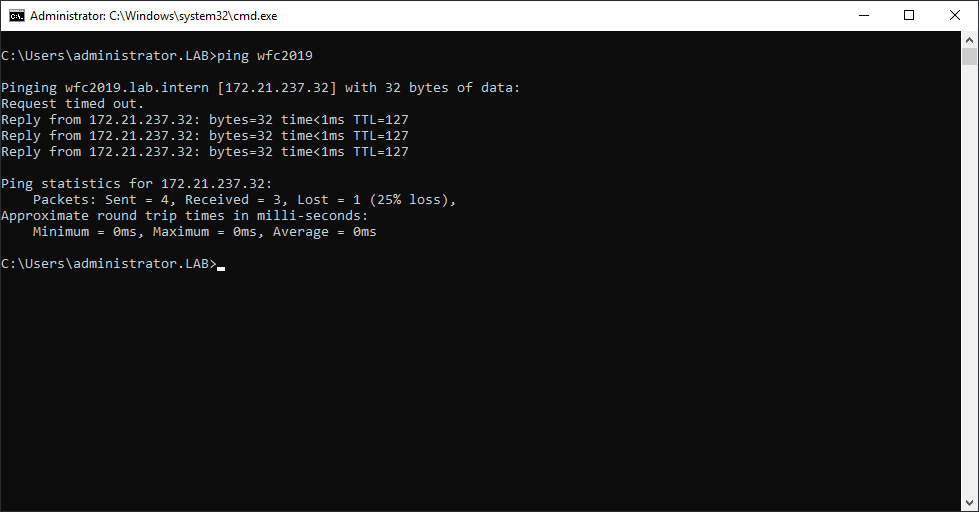
È possibile eseguire il ping del nuovo computer per verificare se è in linea (se consenti il ping sul firewall di Windows).

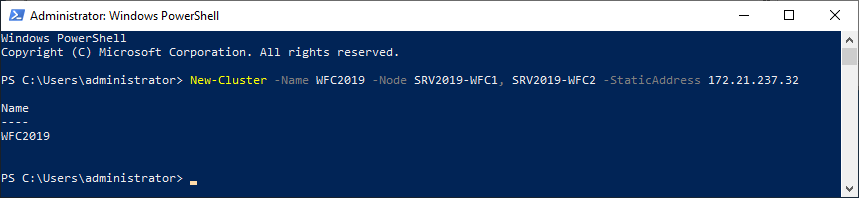
In alternativa, puoi creare il cluster anche con PowerShell. Il comando seguente aggiungerà automaticamente anche tutto lo spazio di storage idoneo:

 
New-Cluster -Name WFC2019 -Node SRV2019-WFC1, SRV2019-WFC2 -StaticAddress 172.21.237.32

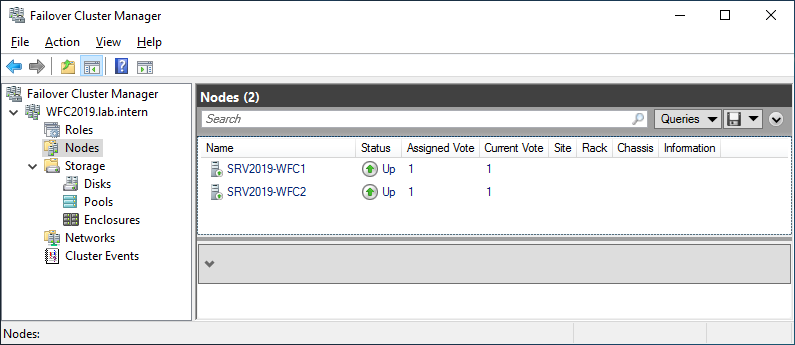
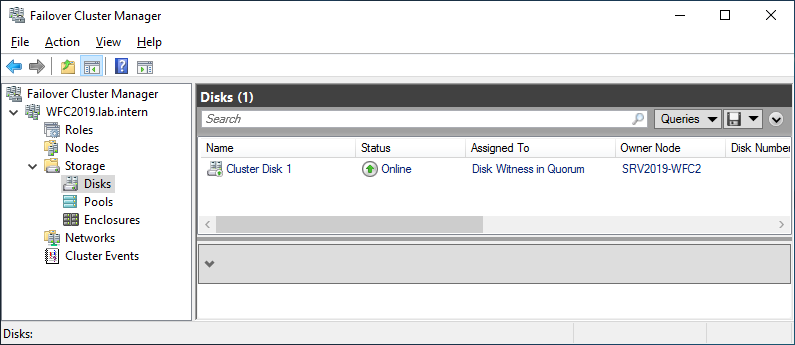
Puoi vedere il risultato in Gestione cluster di failover in Nodi e nelle sezioni Archiviazione > Dischi .

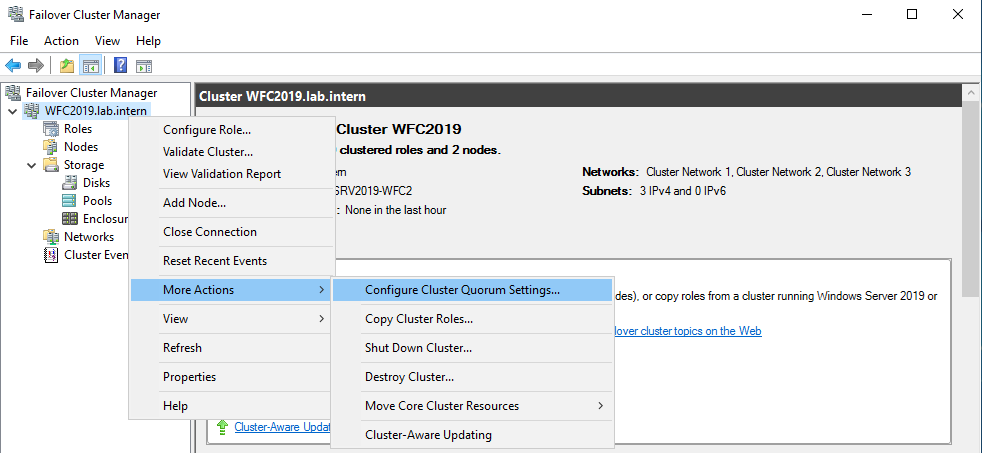
L’immagine mostra che il disco è attualmente utilizzato come quorum. Poiché vogliamo utilizzare quel disco per i dati, dobbiamo configurare manualmente il quorum. Dal menu contestuale del cluster, scegli Altre azioni > Configurazione impostazioni quorum per il cluster.

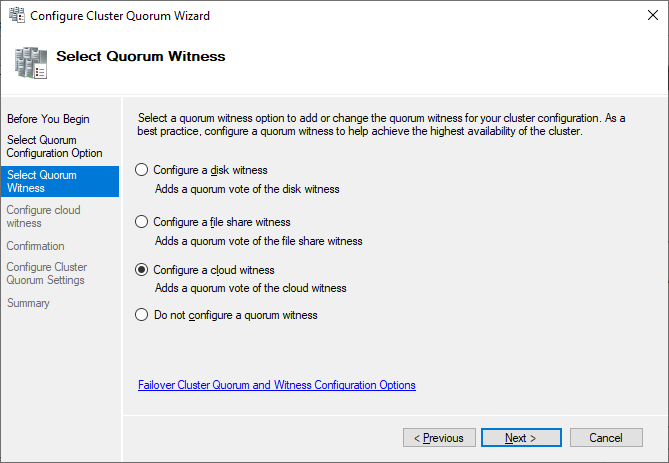
Qui vogliamo selezionare manualmente il quorum di controllo.

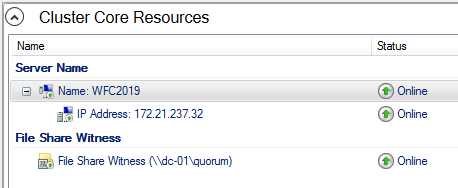
Attualmente, il cluster utilizza il disco configurato in precedenza come disco di controllo. Le opzioni alternative sono controllo di condivisione file o un account di storage di Azure come controllo. In questo esempio utilizzeremo il controllo di condivisione file. Ecco una guida dettagliata sul sito Web di Microsoft per il cloud di controllo. Consiglio sempre di configurare un quorum di controllo per operazioni corrette. Quindi, l’ultima opzione non è in realtà un’opzione per la produzione.

Basta indicare il percorso e terminare la procedura guidata.

Dopodiché, il disco condiviso è disponibile per l’uso con i dati.

Congratulazioni, hai configurato un cluster di failover Microsoft con un disco condiviso.

Passaggi successivi e backup

Uno dei passaggi successivi consiste nell’aggiungere un ruolo al cluster, un’operazione che non rientra nell’ambito di questo articolo. Non appena il cluster contiene dei dati, è arrivato il momento di pensare a eseguire il backup del cluster. Veeam Agent for Microsoft Windows è in grado di eseguire il backup dei cluster di failover di Windows con dischi condivisi. Consigliamo inoltre di eseguire backup dell’intero sistema del cluster. In questo modo si esegue anche il backup dei sistemi operativi dei membri del cluster, contribuendo ad accelerare il ripristino di un nodo del cluster guasto, poiché non è necessario cercare driver o altro in caso di un ripristino.

27 Gennaio 2021